Come l’IA potrebbe provocare il collasso delle infrastrutture critiche
La nostra società dipende da infrastrutture critiche: acqua potabile, reti di trasporto che portano il cibo dalle aziende agricole ai negozi ed elettricità per alimentare case e ospedali. Anche una perdita temporanea di accesso potrebbe causare la perdita di vite umane o gravi danni economici.
Gli attacchi informatici hanno già causato danni alle infrastrutture critiche di diversa entità:
- L’attacco ransomware a Colonial Pipeline ha colpito le sue apparecchiature informatiche, costringendo l’azienda a interrompere le linee di approvvigionamento di carburante e a pagare un riscatto di 4,4 milioni di dollari
- NotPetya ha sfruttato vulnerabilità di computer Windows non aggiornati. Ha bloccato per una settimana le attività di Maersk, responsabile di 1/5 della capacità di trasporto marittimo mondiale, provocando danni per oltre 10 miliardi di dollari.
- Gli attacchi informatici della Russia alla rete elettrica ucraina hanno danneggiato le apparecchiature, causando blackout
- Un attacco ransomware contro un ospedale tedesco lo ha costretto a rifiutare i pazienti d’urgenza, causando il decesso di un paziente per il ritardo nelle cure
Perché gli attacchi informatici?
Gli attacchi fisici alle infrastrutture sono semplici: bombardare una centrale elettrica, distruggere una diga. Ma sono anche dichiarazioni di guerra inequivocabili e facilmente attribuibili. Solo una manciata di attori possiede la capacità militare di sferrare attacchi cinetici, e farlo scatena una ritorsione immediata.
Gli attacchi informatici offrono tre vantaggi:
- Negabilità: la Russia può plausibilmente negare gli attacchi alla rete elettrica ucraina. La Cina può operare tramite intermediari. L’attribuzione richiede mesi, quando ormai i danni si sono aggravati.
- Costo: nessun esplosivo, nessun velivolo, nessuna infiltrazione di forze speciali. Un attacco informatico richiede computer portatili, accesso a Internet e tempo. La barriera all’ingresso è inferiore di ordini di grandezza.
- Controllo dell’escalation: un attacco informatico può essere calibrato, spaziando da un’interruzione temporanea a un danno permanente. Gli attacchi fisici sono binari.
Allora perché le infrastrutture critiche non collassano ogni giorno?
Perché gli attacchi informatici alle infrastrutture critiche sono difficili. Le infrastrutture critiche dispongono di vari livelli di difesa: segmentazione della rete, controlli di accesso e sistemi di sicurezza progettati per arrestarsi senza pericolo in caso di guasto. Un aggressore deve ottenere l’accesso, sviluppare un attacco, installarlo, eludere il rilevamento ed eseguirlo con successo.
Anche gli Stati nazione con risorse ingenti impiegano anni e spesso falliscono. Il malware Triton ha richiesto 2 anni. L’attacco alla rete elettrica ucraina ha richiesto oltre 6 mesi di preparazione all’interno della rete prima del colpo finale, durato 30 minuti.
Finora, la difficoltà è stata eseguire l’attacco. L’IA sta cambiando le cose.
L’IA abbassa la barriera delle competenze
Gli aggressori devono capire come entrare
I metodi più comuni sono lo spearphishing (ingannare le persone per ottenerne l’accesso) o lo sfruttamento di vulnerabilità zero-day (falle nel software che gli sviluppatori hanno avuto zero giorni per correggere perché non ne conoscono l’esistenza).
La maggior parte delle infrastrutture critiche funziona con codice vulnerabile. Il 97 % delle applicazioni si basa su software open source e l’81 % presenta vulnerabilità a rischio critico che consentono agli aggressori di assumere il controllo completo o di rubare tutti i dati.
Sia Stuxnet che NotPetya sono iniziati sfruttando vulnerabilità open source non corrette.
Queste vulnerabilità esistono perché il software open source è mantenuto solo da una manciata di volontari. Non c’è da stupirsi che il 91 % delle codebase open source non abbia ricevuto alcun aggiornamento da oltre 2 anni.
Trasformare le vulnerabilità in armi è difficile
La comunità open source lancia l’allarme al riguardo da anni. Ciò che ha evitato il collasso del software è l’estrema difficoltà di trasformare queste vulnerabilità in armi.
Prendiamo ad esempio gli attacchi di buffer overflow, una vulnerabilità comune nel software C/C++. La falla esiste perché i programmi presumono che gli input abbiano una certa dimensione. Se un aggressore fornisce un input molto più grande, può sovrascrivere il codice adiacente. Ma con quale codice lo sovrascrive?
Per causare danni effettivi, che si tratti di cancellare file o eseguire codice malevolo, occorre capire esattamente quali comandi produrranno il risultato desiderato.
Ecco perché la ricognizione e l’armamento sono le due fasi che richiedono più risorse negli attacchi informatici. Gli aggressori hanno bisogno di una profonda conoscenza dei sistemi bersaglio, non solo di un elenco di vulnerabilità.
Nel caso delle infrastrutture critiche, ciò significa comprendere non solo il software, ma anche i processi fisici che esso controlla: come sovraccaricare un generatore, come disattivare una valvola di sicurezza, come rendere critica una reazione chimica.
L’IA automatizza la ricognizione e l’armamento
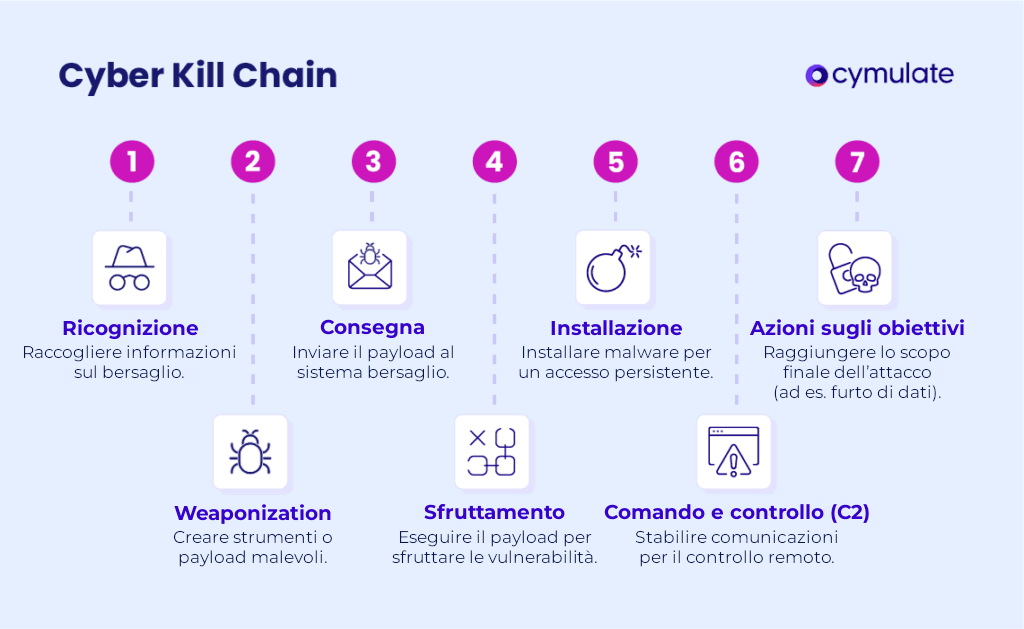
L’IA potrebbe automatizzare l’individuazione delle vulnerabilità su larga scala, setacciando milioni di righe di codice open source alla ricerca di falle sfruttabili.
L’IA consente inoltre forme più sofisticate di ingegneria sociale. Le campagne di spearphishing possono ora essere iper-personalizzate su larga scala, utilizzando dati raccolti dal web per creare messaggi convincenti rivolti a dipendenti specifici con accesso a sistemi critici.
Forse l’aspetto più preoccupante: una ricerca dell’AISI britannica ha dimostrato che gli aggressori possono avvelenare i dati di addestramento degli MLGD con appena 250 documenti compromessi, indipendentemente dalle dimensioni del modello o dal corpus di addestramento. Man mano che gli operatori delle infrastrutture adottano strumenti di IA per la produttività e persino per la difesa, questi modelli avvelenati potrebbero fornire agli aggressori delle backdoor integrate.
L’IA abbassa la barriera temporale
Le operazioni informatiche richiedono in genere anni di pianificazione. Il malware Triton è rimasto inattivo per 2 anni prima di colpire. La Russia ha trascorso un anno e mezzo all’interno della rete elettrica ucraina prima di eseguire un attacco coordinato in 30 minuti.
Questo ritmo lento offre ai difensori la possibilità di individuare gli aggressori e reagire agli attacchi prima che causino danni. Ogni istante in cui l’aggressore rimane inattivo riduce le sue probabilità di successo.
L’IA riduce la durata delle operazioni informatiche complete da anni a mesi.
Gli attori cinesi hanno utilizzato Claude per automatizzare un attacco informatico di 9 mesi contro le infrastrutture del Vietnam, danneggiandone le telecomunicazioni, i database governativi e i sistemi di gestione agricola. Le attività che di solito richiedono interi team sono ora accelerate e migliorate dall’IA.
L’IA riduce i tempi dell’attacco da ore a minuti.
I ricercatori di Anthropic e della Carnegie Mellon hanno dimostrato che, utilizzando un framework chiamato Incalmo, che orchestra gli MLGD, sono riusciti a compromettere il 50 % delle reti aziendali con 25-50 host per meno di 1 dollaro in 12-70 minuti. Persino i modelli più deboli con Incalmo hanno superato le prestazioni di modelli più potenti sprovvisti del framework.
Un altro team della NYU ha realizzato un ransomware autonomo e polimorfico in grado di pianificare, adattare ed eseguire attacchi unici per 0,70 dollari. Lo hanno sviluppato utilizzando modelli a pesi aperti, un paio di GPU e componenti standard per computer.
Più rapida è l’esecuzione di un attacco, meno tempo c’è a disposizione affinché i sistemi di sicurezza entrino in funzione o gli operatori decidano come reagire. Questo è particolarmente pericoloso per le infrastrutture critiche.
Rispondere anche solo con un attimo di ritardo a un attacco alla rete elettrica rischia di sovraccaricare un generatore, con settimane di attesa per la spedizione di un pezzo di ricambio. I team di sicurezza degli ospedali potrebbero avere solo pochi secondi per “spegnere” i sistemi utilizzati per interventi chirurgici, prescrizioni e appuntamenti, o rischiare la cancellazione di tutti i dati.
Alla velocità degli attacchi informatici odierni, gli operatori hanno a disposizione solo pochi minuti per decidere. Con attacchi sempre più rapidi, gli esseri umani potrebbero doversi affidare a sistemi di IA per prendere decisioni critiche.
Affidarsi a sistemi di difesa basati sull’IA crea nuovi rischi
Gli attacchi di avvelenamento dei dati potrebbero trasformare l’IA difensiva in un punto di accesso per gli aggressori, o permettere loro di disattivare facilmente le difese.
Dovremmo fidarci di sistemi di IA che non comprendiamo appieno affinché prendano decisioni irreversibili e di vita o di morte riguardanti le nostre infrastrutture critiche.
Le capacità offensive informatiche dell’IA stanno migliorando rapidamente
Per la prima volta, i modelli di frontiera stanno innescando un monitoraggio di sicurezza rafforzato: le schede di sistema sia di Claude 4.5 Sonnet che di Gemini 2.5 Pro documentano prestazioni preoccupanti nelle attività informatiche offensive.
I modelli attuali non sono ancora in grado di eseguire autonomamente operazioni informatiche complete, dalla ricognizione all’attacco. Ma il divario si sta rapidamente riducendo.
Le valutazioni delle schede di sistema mostrano ciò che i modelli sono in grado di fare isolatamente. La vera minaccia deriva da ciò che i ricercatori riescono a far loro fare. Tecniche post-addestramento, come lo «scaffolding» (concatenamento di chiamate al modello con accesso agli strumenti), prompt migliori e il fine-tuning, potenziano le capacità offensive di un modello anche prima del rilascio della versione successiva.
Ad esempio, in un ambiente, Claude 3.5 Haiku con lo scaffolding Incalmo ha esfiltrato con successo tutti i 25 file bersaglio, mentre il più grande Claude Sonnet 3.5 senza scaffolding ne ha ottenuto solo uno. Ciò dimostra l’entità del miglioramento che strumenti adeguati possono apportare rispetto alle capacità di base del modello.
Il precario equilibrio tra attacco e difesa informatica si sta sbilanciando. Per le infrastrutture critiche, dove i minuti contano e i guasti sono fatali, non si tratta di un problema di sicurezza astratto. Si tratta di capire se gli operatori delle reti elettriche, i sistemi ospedalieri e gli impianti di trattamento delle acque siano in grado di difendersi da attacchi che si muovono più velocemente di quanto gli esseri umani riescano a reagire.