Attacco informatico alla rete elettrica: un modello di minaccia informato dall’IA
Nota dell’autore
Nota dell’autore: Questo post è stato scritto durante uno sprint di ricerca di due settimane presso constellation.org. La mia analisi rappresenta un tentativo preliminare di formulare un modello dettagliato di minaccia informatica legata all’IA per gli attacchi contro la rete energetica. Le conclusioni qui raggiunte sono quindi provvisorie e cerco ulteriori pareri da parte di esperti per perfezionare e correggere il mio lavoro. Ringrazio in modo particolare Luca Righetti di openphilanthropy.org e Matthew van der Merwe di governance.ai per la loro generosità e le loro rigorose analisi.
Questo post tratta i seguenti argomenti:
- L’IA sta cambiando il panorama delle minacce informatiche
- Attacchi informatici catastrofici contro le infrastrutture critiche
- Lo scenario “Business Blackout” della Lloyd’s (2015) come punto di partenza
- Come funziona la rete elettrica?
- In che modo un attacco informatico potrebbe destabilizzare la rete elettrica?
- Come un attacco informatico potrebbe causare danni per >100 miliardi di dollari attraverso la destabilizzazione della rete elettrica: approcci diretti e indiretti
- Tre principali scenari di attacco che causano danni nell’ordine dei 100 miliardi di dollari o più
- Questioni irrisolte
- In che modo l’aumento delle capacità informatiche offensive dell’IA influisce su questa analisi?
L’IA sta già cambiando il panorama delle minacce informatiche
Gli sviluppi nel campo dell’IA negli ultimi due anni stanno influenzando profondamente la percezione globale della sicurezza nazionale e delle minacce informatiche. Nell’ottobre 2024, l’amministrazione presidenziale degli Stati Uniti ha pubblicato un Memorandum sulla sicurezza nazionale intitolato Rafforzare la Leadership degli Stati Uniti nell’Intelligenza Artificiale; Sfruttare l’Intelligenza Artificiale per Raggiungere gli Obiettivi di Sicurezza Nazionale; e Promuovere la Sicurezza, la Protezione e l’Affidabilità dell’Intelligenza Artificiale. Il memorandum incarica l’Istituto Statunitense per la Sicurezza dell’IA (USAISI), l’Agenzia per la Sicurezza Nazionale (NSA) e altre agenzie federali di valutare la capacità dei modelli di frontiera di supportare operazioni informatiche offensive. Inoltre, il memorandum invita il Dipartimento della Difesa e le agenzie della Comunità di Intelligence a sfruttare potenti sistemi di IA per il perseguimento delle loro missioni di sicurezza nazionale. Ciò include indubbiamente l’uso dell’IA di frontiera per operazioni informatiche offensive.
Nel 2024, OpenAI ha pubblicato due rapporti che descrivono in dettaglio l’uso dei modelli di IA proprietari dell’azienda da parte di attori di minacce informatiche russi, iraniani, cinesi e nordcoreani in attività legate a operazioni informatiche offensive. Questi attori hanno utilizzato i modelli linguistici di grandi dimensioni (MLGD) di OpenAI per integrare, a sostegno delle loro campagne in corso, le proprie attività di ricognizione, ingegneria sociale, ricerca di vulnerabilità, creazione di script per strumenti di attacco, elusione del rilevamento di anomalie e attività post-compromissione.
Nella sua più recente scheda di sistema che valuta le capacità informatiche offensive del modello o1, OpenAI ha dimostrato che il modello è in grado di completare autonomamente alcune attività di hacking competitivo denominate sfide «Capture the Flag» (CTF). Anche con le misure di sicurezza in atto, o1-preview ha completato il 26,7% delle sfide di livello liceale e il 2,5% di quelle di livello professionale; o1-mini ha completato il 28,7% delle sfide di livello liceale e il 3,9% di quelle di livello professionale. Sebbene questi risultati dimostrino che o1, da solo, non raggiunge le capacità o la sofisticazione di attori di minacce informatiche talentuosi o dotati di buone risorse, essi evidenziano che i modelli all’avanguardia (SOTA, dall’inglese state of the art) stanno migliorando nelle capacità informatiche offensive. Inoltre, questi risultati rappresentano un limite inferiore per i modelli SOTA perché, come verrà discusso di seguito, i modelli di frontiera, se dotati di un supporto adeguato e dell’accesso agli strumenti appropriati, possono spingersi molto oltre.
Nel loro insieme, il Memorandum sulla sicurezza nazionale degli Stati Uniti, l’uso degli MLGD da parte degli hacker nel mondo reale e i risultati della valutazione dei modelli di IA di frontiera dimostrano che l’IA sta già cambiando il panorama delle minacce informatiche. Ciò ha implicazioni per la sicurezza delle infrastrutture critiche su cui fa affidamento la società moderna.
Attacchi informatici catastrofici contro le infrastrutture critiche
Gli attacchi informatici alle infrastrutture critiche hanno avuto effetti molto variabili negli ultimi decenni — la maggior parte con un impatto minimo o nullo — ma l’attacco NotPetya si distingue probabilmente come il più dannoso dal punto di vista economico. Questo malware autopropagante, impiegato dall’intelligence militare russa contro l’Ucraina nel 2017, si è diffuso a livello globale colpendo strutture sanitarie, agenzie governative, compagnie di navigazione e il settore energetico. Secondo l’amministrazione presidenziale statunitense dell’epoca, l’impatto economico complessivo dell’attacco, un data wiper, ammontava a oltre 10 miliardi di dollari. Nessun altro attacco informatico ha raggiunto questo livello di danno stimato.
Un attacco informatico catastrofico che non si è mai concretizzato, noto come «Nitro Zeus», ne costituisce un secondo esempio. Sulla scia dell’attacco informatico Stuxnet del 2007 contro le infrastrutture iraniane per la produzione di armi nucleari, gli Stati Uniti e l’Iran avviarono negoziati multilaterali per imporre restrizioni al programma nucleare iraniano. Secondo quanto riferito, gli Stati Uniti mantenevano un piano di emergenza che prevedeva attacchi informatici per mettere fuori uso «le difese aeree dell’Iran, i sistemi di comunicazione e parti cruciali della sua rete elettrica» nel caso in cui la diplomazia avesse fallito. Un attacco così esteso, se fosse riuscito a causare interruzioni delle comunicazioni e della rete elettrica per un periodo sufficientemente lungo, avrebbe probabilmente causato all’Iran danni economici maggiori di quelli provocati da NotPetya all’economia globale. Purtroppo, la mancanza di dettagli pubblici su Nitro Zeus rende difficile stabilire quanto fosse avanzato il piano d’attacco di emergenza o quanto sarebbe stato efficace. Inoltre, in questo caso, gli Stati Uniti avevano chiari motivi per far trapelare tali informazioni ai giornalisti, al fine di creare in Iran una percezione che rafforzasse la posizione statunitense nei negoziati sul nucleare. Ciò mette in dubbio che gli Stati Uniti avessero la capacità o l’intenzione di condurre l’attacco.
Il danno stimato di 10 miliardi di dollari causato da NotPetya è stato significativo. Ma un attacco informatico alle infrastrutture critiche, magari potenziato da modelli di intelligenza artificiale altamente avanzati, potrebbe causare danni economici totali di un ordine di grandezza superiore (100 miliardi di dollari) rispetto a NotPetya? Per un aggressore non è affatto banale causare danni così ingenti e l’attacco dovrebbe compromettere le infrastrutture critiche su una scala molto più ampia rispetto a NotPetya. Se la probabilità di un evento del genere raggiungesse anche solo l’1-5% all’anno, i laboratori di IA, gli innovatori nel campo della sicurezza informatica e i governi dovrebbero dedicare un’attenzione ancora più specifica e urgente alla mitigazione del rischio rispetto a quanto già fanno.
Sebbene vi siano molti settori delle infrastrutture critiche che un aggressore potrebbe compromettere, questa analisi si concentra su un unico esempio, la rete energetica, poiché il funzionamento di molti altri settori delle infrastrutture critiche dipende da essa. A tal fine, questa analisi mira a comprendere meglio, dal punto di vista tecnico, quanto sarebbe fattibile un attacco informatico contro la rete energetica in grado di causare danni superiori a 100 miliardi di dollari. Come illustrato di seguito, anche gli attori di minacce avanzati e gli Stati-nazione faticano a portare a termine attacchi di entità molto minore. L’immensa difficoltà di questo attacco implica che il sistema di IA coinvolto necessiti di capacità informatiche offensive altamente sofisticate per garantire un potenziamento significativo all’aggressore. I modelli di IA SOTA sono ancora ben lontani dal raggiungere questo livello. Tuttavia, il rapido progresso delle capacità dell’IA finirà per rendere l’attacco più fattibile, anche se inizialmente solo in misura minima. Per identificare e prevedere il momento in cui i sistemi di IA acquisiranno le capacità necessarie per rendere più fattibile un attacco su larga scala alla rete elettrica, è necessario delineare il processo di attacco stesso e tutte le sue fasi di esecuzione nel modo più dettagliato possibile.
Lo scenario «Business Blackout» della Lloyd’s (2015) come punto di partenza
Esistono poche fonti pubbliche dettagliate e rigorose che analizzino gli aspetti tecnici e le conseguenze economiche di attacchi informatici estremi. Tuttavia, il rapporto del 2015 redatto da Lloyd’s e dal Centre for Risk Studies dell’Università di Cambridge si distingue come un utile esempio: Business blackout: the insurance implications of a cyber attack on the US power grid.
Il rapporto descrive un ipotetico attacco informatico all’Interconnessione Orientale della rete elettrica statunitense, che copre i due terzi orientali del Paese, e sostiene che l’attacco provocherebbe danni per circa 500 miliardi di dollari. Vengono presentati tre scenari con livelli diversi di danni catastrofici, ma lo scenario mediano prevede quanto segue:
- Un malware (l’ipotetico «trojan Erebos») danneggia o distrugge cinquanta generatori elettrici, mettendo fuori uso 18 000 MW (il 10% della capacità totale di generazione di energia), il che a sua volta provoca un’interruzione totale della rete.
- Il rapporto sostiene che ci vorrebbero fino a tre giorni per ripristinare il 50% dell’energia elettrica e 21 giorni per ripristinarne il 90%.
- Questa prolungata interruzione di corrente causa 130 miliardi di dollari di perdite dirette per le imprese e le famiglie, e 544 miliardi di dollari se si considerano le conseguenze macroeconomiche indirette nei successivi cinque anni. Gli effetti diretti includono danni agli impianti e alle infrastrutture elettriche, perdite di fatturato per le società di fornitura di energia elettrica e perdite dirette di fatturato per le imprese durante il periodo di blackout.
Lloyd’s ha pubblicato il rapporto già nel 2015 e studi futuri dovrebbero riesaminarne i calcoli economici. Tuttavia, l’analisi qui presentata prenderà le conclusioni della Lloyd’s come punto di partenza plausibile, anche se potrebbero risultare in parte sovrastimate.
Sebbene lo scenario del rapporto manchi di dettagli sufficienti a dimostrare quanto sia plausibile un attacco informatico dalle conseguenze così gravi, gli autori meritano comunque di essere elogiati per la profondità analitica con cui hanno cercato di affrontare un problema molto complesso. Infatti, gli autori osservano che:
Lo scenario di attacco è stato ideato da esperti in materia e sottoposto a revisione tra pari per garantire che gli effetti potessero essere ottenuti in modo plausibile. Per motivi di sicurezza, abbiamo pubblicato solo dettagli superficiali sul metodo di attacco (a cui abbiamo dato il nome di trojan «Erebos»). Il presente rapporto non rivela alcuna tattica o vulnerabilità precedentemente ignota.
Non intendo inoltre rivelare alcuna vulnerabilità finora sconosciuta. A tal fine, questa analisi attinge a diversi casi di studio pubblici relativi ad attacchi informatici ai sistemi di controllo industriale (SCI), nonché alla letteratura sulla gestione delle reti energetiche, nel tentativo di risultare più concreta e utile per eventuali lavori futuri. Prima di iniziare, vale la pena fare alcune considerazioni preliminari:
- Sebbene gli hacker siano riusciti a manipolare fisicamente le infrastrutture critiche, come dimostrato dall’attacco russo Crashoveride (trattato in dettaglio più avanti), danneggiare effettivamente l’infrastruttura con conseguenze a lungo termine è molto più difficile. E quando si tratta di causare danni ai generatori, gli esperti sembrano in disaccordo sulla possibilità che ciò avvenga (si veda la sezione più avanti sull’esperimento dell’attacco Aurora).
- Affinché il danneggiamento dei generatori provochi un collasso a cascata dell’intera rete, dovrebbero andare storte molte cose. Un aggressore dovrebbe sferrare l’attacco durante un periodo di forte domanda e scarsa capacità di riserva, e anche in tal caso, l’operazione richiederebbe un alto livello di complessità e coordinamento.
- Inoltre, sembra molto plausibile che, anche se i generatori venissero danneggiati, gli operatori di rete potrebbero ripristinare la produzione di energia attingendo alle riserve e ai componenti intatti entro 24 ore. Per provocare conseguenze durature, gli autori dell’attacco dovrebbero probabilmente ricorrere a una manipolazione psicologica per dissuadere gli operatori di rete dal ricollegare i componenti di generazione e trasmissione dell’elettricità, per timore di ulteriori danni a lungo termine.
Come funziona la rete elettrica?
Prima di approfondire la valutazione dell’attacco, una breve digressione sui fondamenti del funzionamento della rete fornirà un’adeguata base di conoscenze.
La rete elettrica è costituita da tre componenti principali. La generazione utilizza centrali a carbone, a gas naturale, nucleari, idroelettriche, eoliche e solari per produrre elettricità. La trasmissione utilizza linee elettriche ad alta tensione per trasportare l’elettricità su lunghe distanze dalle centrali alle sottostazioni. La distribuzione utilizza trasformatori nelle sottostazioni per ridurre la tensione a livelli inferiori, mentre le linee di distribuzione forniscono l’elettricità agli utenti finali.
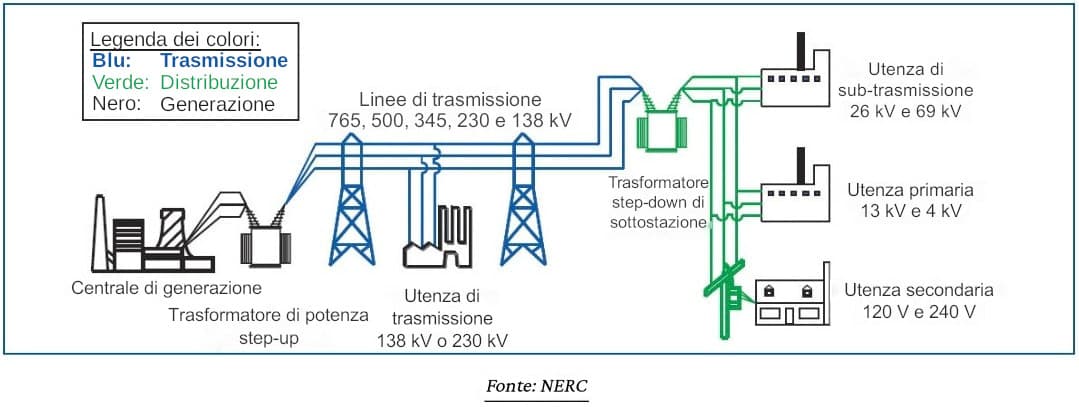
La stabilità dell’alimentazione in una rete a corrente alternata (CA) su vasta area, come l’Interconnessione Orientale degli Stati Uniti, richiede agli operatori di mantenere un delicato equilibrio tra generazione e consumo. Le reti elettriche negli Stati Uniti si basano su una frequenza di rete stabile di 60 Hz. In pratica, ciò significa che i generatori collegati alla rete puntano a mantenere una velocità di rotazione sincrona di 60 volte al secondo. La frequenza di 60 Hz rimane relativamente costante se la generazione e il consumo di energia sono in equilibrio. Se la domanda di elettricità diminuisce, il carico sui generatori si riduce e la velocità di rotazione (frequenza) aumenta. Se la domanda di elettricità aumenta, creando un carico maggiore, la frequenza dei generatori diminuisce poiché questi devono lavorare di più per stare al passo.
In che modo un attacco informatico potrebbe destabilizzare la rete elettrica?
Gli attacchi informatici in teoria possono compromettere una rete elettrica su larga scala in due modi fondamentali: 1) blackout e 2) danni alle apparecchiature.
In primo luogo, gli aggressori possono disattivare le infrastrutture di generazione, trasmissione o distribuzione. Per provocare effetti di blackout a cascata, l’aggressore, disattivando tali infrastrutture, causerebbe un improvviso e grave squilibrio tra domanda e offerta. Per mantenere la stabilità e proteggere le infrastrutture fisiche dai danni causati da sovracorrenti, deviazioni di tensione o variazioni di frequenza, i relè di protezione presenti nella rete intervengono per proteggere le apparecchiature quando necessario. Quando si verificano questi interventi, interrompono bruscamente il collegamento delle apparecchiature alla rete. Se lo squilibrio supera la capacità di compensazione della rete, si verifica una serie a cascata di interventi dei relè, che porta a un blackout su larga scala. Sebbene causino disagi, i blackout a cascata sono comunque preferibili al danneggiamento delle apparecchiature e di solito possono essere risolti entro 24 ore.
In secondo luogo, gli aggressori possono compromettere e manipolare componenti della rete quali relè di protezione, controlli e impostazioni dei generatori e sottostazioni di trasformatori per creare effetti fisicamente dannosi e a lungo termine che non sono risolvibili in 24 ore o meno. Se gli aggressori riescono a danneggiare o distruggere trasformatori ad alta tensione o generatori, gli effetti dirompenti durano più a lungo poiché questi componenti spesso non possono essere sostituiti rapidamente. C’è un’importante precisazione da fare: la generazione di energia – al contrario dei generatori – può essere sostituita rapidamente ricorrendo alla capacità di generazione di riserva, ma la quantità di capacità di riserva disponibile (argomento che verrà trattato in dettaglio più avanti) varia in base a molteplici fattori. Infatti, le interruzioni pianificate e non pianificate dei componenti della rete vengono gestite costantemente utilizzando le riserve. Nonostante queste riserve, un grave danno ai componenti della rete, se inflitto in un momento di elevata domanda e bassa capacità di riserva, rappresenterebbe comunque un problema. I generatori e i trasformatori non sono solo costosi, ma sono anche personalizzati in base alle condizioni operative del luogo di installazione e la loro produzione richiede mesi, il che significa che la disponibilità di scorte di riserva è scarsa o nulla. Inoltre, l’attacco, se ben eseguito, potrebbe creare condizioni in cui gli operatori della rete temerebbero di ricollegare al sistema trasformatori e generatori ad alta tensione a causa di possibili ulteriori danni.
Come un attacco informatico potrebbe causare danni per >100 miliardi di dollari attraverso la destabilizzazione della rete elettrica: approcci diretti e indiretti
Lo scenario di attacco della Lloyd’s prevede danni economici diretti nell’ordine di 100 miliardi di dollari o più, ma in che modo esattamente un aggressore può raggiungere questo obiettivo? Gli aggressori possono causare questo livello di danno economico in due modi: 1) l’approccio diretto: infliggere danni diretti a un numero di apparecchiature appena sufficiente a causare il collasso della rete e 2) l’approccio indiretto: far leva sull’impatto psicologico di danni minori alle apparecchiature e convincere così gli operatori a tenere alcune parti della rete fuori servizio, per timore di ulteriori danni.
Nell’approccio diretto, gli aggressori impediscono il corretto funzionamento dei sistemi di sicurezza, come i relè di protezione, e creano poi le condizioni affinché i componenti della rete subiscano danni. Per causare danni catastrofici a un generatore, l’aggressore dovrebbe rendere inefficace il regolatore della turbina del generatore, disabilitare i relè di protezione e manipolare l’interruttore che lo collega al resto della rete. Successivamente, l’aggressore creerebbe una condizione di scarto del carico – un’improvvisa perdita di domanda sul generatore – scollegando il generatore dalla rete tramite i relativi interruttori. Il ripetuto collegamento/scollegamento al carico della rete, in assenza di un corretto funzionamento del regolatore, può esercitare forze violente sul generatore, provocandone il guasto meccanico e la distruzione.
Questo attacco ricalca il test di attacco Aurora condotto dal Dipartimento della Sicurezza Interna degli Stati Uniti e dall’Idaho National Lab nel 2007. L’obiettivo del test era quello di «produrre ciò che viene definito sincronizzazione fuori fase (SFF) aprendo e chiudendo l’interruttore del generatore mentre era in funzione e collegato alla rete». Quando il generatore è stato scollegato dalla rete, il carico elettrico su di esso è diminuito drasticamente e la sua velocità di funzionamento è aumentata. Una volta ricollegato alla rete senza la protezione del regolatore, il generatore ha riassunto istantaneamente il carico della rete, subendo forze violente durante la decelerazione. Durante il test, questa sequenza ripetuta di disconnessione e riconnessione è stata eseguita quattro volte in totale in meno di un minuto e ha causato danni irreparabili al generatore.
È importante notare che, prima del test, tutte le apparecchiature di protezione erano state disattivate, rendendo lo scenario irrealistico come dimostrazione di un attacco nel mondo reale, in cui l’hacker dovrebbe prima disattivare di nascosto i sistemi di sicurezza. Inoltre, Dragos – un’azienda leader nella sicurezza informatica dei sistemi SCI – mette in dubbio che un attacco di questo tipo sia effettivamente fattibile al di fuori di un test accuratamente controllato. Afferma invece che «un vettore di attacco molto più efficace (seppur difficile) consiste nel modificare la logica o la funzionalità degli interruttori per creare sottili cambiamenti nel comportamento». Piuttosto che inviare comandi diretti per collegare e scollegare bruscamente il generatore, Dragos sostiene che manipolare le soglie alle quali gli interruttori rispondono automaticamente a condizioni quali fluttuazioni di carico o di tensione sia un attacco più fattibile. Utilizzando questo metodo, gli aggressori potrebbero causare danni immediati o danni nel corso del tempo.
Il catastrofico incidente alla diga e alla centrale elettrica di Sayano-Shushenskaya in Russia illustra in modo drammatico il livello di danno che un improvviso distacco di carico può causare a un generatore non adeguatamente regolato. Il giorno prima dell’incidente, un incendio in una vicina centrale idroelettrica ha reso necessario un ingente trasferimento di carico verso la centrale di Sayano-Shushenskaya, un aumento di carico che ha portato l’impianto a funzionare oltre la sua capacità di sicurezza. In questo caso, per «carico» si intende la potenza totale che un generatore deve produrre per soddisfare la domanda a cui è sottoposto. Nelle ore che hanno preceduto l’incidente, l’impianto «ha subito ampie e rapide oscillazioni di carico» comprese tra 2800 e 4400 MW, fenomeno che ancora oggi non trova una spiegazione completa. Tali valori rappresentavano tra il 43% e il 68% della capacità produttiva totale dell’impianto, pari a 6400 MW. Per compensare le ampie oscillazioni di carico, gli operatori della centrale hanno regolato la sensibilità del regolatore del generatore a livelli non sicuri. Lo hanno fatto perché ciò consentiva un controllo più rapido della pressione idraulica che aziona la rotazione del generatore, al fine di adattarne la produzione alle oscillazioni di carico. In risposta a condizioni esterne non ancora del tutto comprese, l’eccessiva sensibilità del regolatore ha causato un improvviso e violento shock idraulico, poiché ha regolato troppo rapidamente la pressione idraulica sulla turbina in risposta a un forte calo di carico. Quando la turbina dell’Unità 2 dell’impianto — i cui perni di fissaggio del coperchio della testa erano stati sottoposti a manutenzione insufficiente — ha subito un’improvvisa perdita totale di carico (scarto del carico), la forza della sua stessa inerzia l’ha essenzialmente fatta esplodere. La perdita dell’Unità 2 ha poi provocato un improvviso trasferimento di un enorme carico alle Unità 7 e 9, facendo esplodere anche queste. La violenta esplosione e l’inondazione che ne sono derivate hanno ucciso 75 persone e distrutto quasi l’intera centrale elettrica. In sintesi, questo approccio diretto consiste nel provocare gravi danni ai componenti della rete, sulla falsariga dell’incidente di Sayano-Shushenskaya, per abbattere la capacità di generazione elettrica.
Nell’approccio indiretto, gli aggressori provocano interruzioni prolungate attraverso una combinazione di danni fisici ed effetti psicologici, in cui gli operatori della rete non vogliono ricollegare i componenti o riattivare la rete per paura di provocare ulteriori danni fisici e, di conseguenza, a lungo termine. In alternativa, se gli operatori sono confusi sulla causa del problema o incerti di averlo risolto, esiterebbero a ricollegare la rete. Questo approccio indiretto sarà illustrato in dettaglio più avanti nella sezione dedicata agli scenari di attacco.
Sia l’approccio diretto che quello indiretto richiedono che gli aggressori compromettano i sistemi di controllo della rete su larga scala, sebbene l’approccio indiretto richieda una scala minore rispetto a quello diretto. La compromissione su larga scala di questi sistemi di controllo è una delle ragioni principali per cui tali attacchi sono così difficili e, di conseguenza, altamente improbabili. Richiedono infatti di portare a termine con successo un’intrusione nel numero necessario di sottostazioni di trasmissione, controllori dei generatori, relè di protezione, centri di controllo centrali e sensori di monitoraggio della rete. Se gli obiettivi degli aggressori non sono direttamente accessibili tramite Internet aperto, essi devono intromettersi e navigare con successo attraverso le reti informatiche (IT, dall’inglese Information Technology) dell’azienda elettrica per raggiungere le reti di tecnologia operativa (OT, dall’inglese Operation Technology) e infine i controllori logici programmabili o i relè di protezione digitali che controllano direttamente la rete. In questo contesto la distinzione tra IT e OT è cruciale: le reti IT si concentrano generalmente sulle operazioni aziendali e sulla comunicazione, mentre le reti OT sono incentrate sul controllo dei processi fisici e delle apparecchiature. Le reti OT, in particolare, dovrebbero essere adeguatamente segmentate e protette dall’esposizione diretta a Internet, ma nella pratica molte organizzazioni configurano in modo errato i propri sistemi di controllo OT, esponendoli involontariamente.
Anatomia di un attacco coordinato alla rete elettrica
Ma in che modo esattamente un aggressore potrebbe introdursi e provocare effetti fisici su una rete elettrica pienamente funzionante e protetta, su una scala così estrema? Crashoverride – una famiglia di malware SCI nota anche come Industroyer – fornisce un esempio dettagliato di come gli aggressori possano compromettere e manipolare componenti chiave della rete, impedire il corretto funzionamento dei sistemi di sicurezza e quindi creare le condizioni affinché i componenti della rete subiscano danni. Nel 2016, alcuni hacker russi si sono introdotti in una sottostazione della rete elettrica in Ucraina e hanno causato un blackout a Kiev che ha interessato 225 000 persone per circa un’ora. Durante l’intrusione iniziale, gli aggressori hanno dispiegato il loro malware specializzato per SCI, in seguito soprannominato Crashoverride. Dopo che Crashoverride ha infettato la rete OT della sottostazione, ha automaticamente mappato ogni sistema di controllo che riusciva a rilevare e ha individuato i sistemi di controllo specifici che era stato progettato per attaccare. Una volta identificati i propri obiettivi – in questo caso le Unità Terminali Remote (UTR) che comunicavano con gli interruttori incaricati di interrompere la trasmissione di energia – il malware ha impostato gli interruttori su «aperto», il che ha interrotto la trasmissione di energia elettrica. A seguito dell’interruzione della trasmissione, Crashoverride «ha attivato un modulo wiper per impedire il ripristino e (in questo caso specifico) cancellare i file di configurazione e quelli correlati, ostacolando così il ripristino» sui sistemi infetti. Ciò ha creato una situazione in cui gli operatori hanno perso visibilità e controllo sulle apparecchiature interessate, limitando la loro capacità di condurre una risposta coordinata. Il malware ha quindi tentato di sferrare un attacco denial of service (DoS) contro i relè di protezione Siemens SIPROTEC individuati sulla rete di controllo, sfruttando una vulnerabilità nota, la CVE-2015-5374. In questo caso, il malware «mirava a creare una condizione di insicurezza e instabilità per le linee di trasmissione ricollegate al momento del ripristino fisico». Tuttavia, questa fase della sequenza di attacco è fallita perché il malware presentava un’implementazione carente dei protocolli di comunicazione SCI e non era in grado di causare un DoS ai relè di protezione.
Nel complesso, la «sequenza di attacco» di Crashoverride «mirava a disenergizzare le apparecchiature di trasmissione, provocare una perdita di controllo e una perdita di visibilità sui sistemi SCADA che controllano tali apparecchiature, per poi disattivare la protezione a relè sulle linee di trasmissione disalimentate». In risposta all’interruzione, le squadre hanno inviato personale per chiudere manualmente gli interruttori presso la sottostazione, pur non avendo visibilità operativa sul sistema. Se i relè di protezione fossero stati resi inattivi a causa dell’attacco DoS in presenza di condizioni di rete non sicure, la riattivazione manuale delle linee di trasmissione avrebbe potuto non riuscire a impedire una pericolosa condizione di sovracorrente, causando danni ai trasformatori della sottostazione. Detto questo, l’uso di Crashoverride da parte della Russia nel 2016 può essere considerato un fallimento, poiché ha causato solo un’interruzione in una parte di Kiev per circa un’ora e non è riuscito a provocare alcun danno fisico alle apparecchiature di trasmissione. Tuttavia, vale la pena notare che la progettazione del malware – la capacità di prendere di mira tutti i sistemi di controllo rilevanti su una rete di controllo e la sua capacità di incorporare facilmente i protocolli di comunicazione e controllo più comunemente utilizzati negli Stati Uniti e in Europa – lo rende una minaccia scalabile per le reti elettriche al di fuori dell’Ucraina.
Al di là di Crashoverride, cos’altro dovrebbero realizzare gli aggressori? In passato, gli autori di attacchi agli SCI hanno generalmente ottenuto l’accesso iniziale alla rete tramite la scoperta o il furto di credenziali, ricorrendo a tecniche diverse quali il cracking delle password, l’acquisto sul dark web o l’ingegneria sociale, che consentono l’accesso ai sistemi bersaglio tramite l’abuso di account legittimi. Vale la pena notare che le intrusioni spesso si basano in larga misura su queste tecniche e un attacco alla rete elettrica che causi danni superiori a 100 miliardi di dollari dovrebbe fare lo stesso. Oltre a ciò, gli autori dell’attacco dovrebbero individuare e sfruttare le vulnerabilità software specifiche di ogni singolo componente della rete elettrica. A volte le vulnerabilità sfruttate forniranno accesso e controllo su molti sistemi della rete elettrica in un’area estesa, ma in altri casi ogni rete OT richiederebbe una catena di exploit unica.
Lo sfruttamento su larga scala di una singola vulnerabilità SCI è più fattibile di quanto si possa pensare. Molte vulnerabilità scoperte negli ultimi anni interessano componenti SCI ampiamente adottati nella rete elettrica. Due esempi tra le molte migliaia illustrano il problema. Nel 2023, il National Vulnerability Database (NVD) ha segnalato che CVE-2022-45789, una vulnerabilità nei controllori logici programmabili (PLC, dall’inglese programmable logic controller) Modicon M340 e M580 di Schneider Electric, ampiamente utilizzati nelle applicazioni del settore energetico, consentiva a un aggressore di eseguire da remoto funzioni Modbus non autorizzate sul controllore, dirottando una sessione Modbus autenticata. Nel 2021, i ricercatori che stavano testando gli stessi PLC Schneider hanno scoperto una vulnerabilità che hanno denominato ModiPwn, la quale «consente il controllo totale dei dispositivi colpiti». Questa vulnerabilità ha esposto milioni di PLC ampiamente utilizzati dalle aziende energetiche e da altri utenti del settore industriale. Questi esempi illustrano bene la crescente omogeneità dei sistemi di controllo e dei protocolli di comunicazione utilizzati nella rete energetica e in altri settori industriali, che consente agli hacker di attaccare in modo scalabile un numero maggiore di obiettivi utilizzando le stesse tecniche di sfruttamento.
Dato che molti exploit minacciano componenti SCI ampiamente adottati, sembra probabile che un aggressore avrebbe il vantaggio di riutilizzare lo stesso exploit per compromettere numerose sottostazioni, controllori di generatori, relè di protezione, centri di controllo centrali e sensori di monitoraggio della rete; ciò significa che lo sforzo necessario per compromettere – come ad esempio nel rapporto della Lloyd’s – cinquanta generatori non è maggiore o uguale a cinquanta volte lo sforzo richiesto per compromettere un singolo generatore.
Una volta penetrati a sufficienza nell’ambiente di controllo della rete elettrica, gli aggressori cercherebbero di comprendere la topologia della rete, nonché i sistemi di controllo che dovranno manipolare durante l’attacco. Questo processo di «preposizionamento» sarà probabilmente la fase più lunga e tediosa, quella in cui correranno il rischio maggiore di essere scoperti. Gli aggressori non si aspetterebbero di compromettere tutte le infrastrutture di controllo e di sicurezza della rete in una sola volta. Si muoverebbero lentamente e con cautela per evitare di essere individuati, ma più tempo ci vorrebbe, maggiore sarebbe la probabilità che l’operazione venga compromessa e subisca gravi contrattempi.
Gli aggressori dovrebbero inoltre progettare un malware in grado di comunicare tramite più protocolli SCI distinti, inviando i comandi corretti per ottenere effetti fisici specifici e coordinati. Esistono precedenti in tal senso. Pipedream, un esempio di malware incentrato sugli SCI e collegato alla Russia, illustra come farlo. Secondo Dragos, il malware, sebbene non risulti essere stato utilizzato in un attacco reale, è stato progettato per «interrompere, compromettere e potenzialmente distruggere ambienti e processi industriali». Gli analisti hanno scoperto che Pipedream è in grado di condurre una rapida ricognizione delle reti SCI/OT per individuarne la topologia e mappare la superficie di attacco. Secondo Dragos, i componenti del set di strumenti forniscono agli aggressori «un’interfaccia per manipolare i dispositivi presi di mira» in grado di «eseguire il 38% delle tecniche del MITRE ATT&CK per SCI».
Man mano che l’attacco alla rete raggiunge il culmine, un numero sufficiente di sistemi compromessi deve rimanere sotto il controllo degli aggressori fino all’esecuzione dell’attacco finale. Questo numero deve essere superiore al numero minimo di sistemi necessari affinché l’attacco abbia successo. Le vulnerabilità vengono scoperte e corrette regolarmente e il reimpostamento delle password e le modifiche agli account possono precludere l’accesso agli aggressori; pertanto, backdoor specializzate che garantiscano loro un accesso persistente e arbitrario devono restare attive senza essere scoperte. Crashoverride offre un ottimo esempio di meccanismi di persistenza ridondanti che utilizzano un metodo a doppia backdoor, consentendo «agli aggressori di riottenere l’accesso a una rete presa di mira nel caso in cui la backdoor principale venga rilevata e/o disabilitata».
In sintesi, gli aggressori dovrebbero adottare l’approccio diretto o indiretto, avvalendosi al contempo della complessa serie di metodi di intrusione, persistenza, controllo e disturbo sopra descritti per ottenere effetti dirompenti con danni dell’ordine di 100 miliardi di dollari.
Sulla base dei due approcci sopra descritti, emergono chiaramente tre principali scenari di attacco che causano danni dell’ordine di 100 miliardi di dollari o più.
Sulla base di un’analisi della letteratura pertinente, si delineano tre principali scenari di attacco: 1) lo scenario della Lloyd’s, in cui gli aggressori danneggiano direttamente il numero minimo necessario di generatori, 2) gli aggressori creano una condizione di risonanza da oscillazione forzata che costringe gli operatori della rete a interrompere le operazioni, e 3) gli aggressori conducono un attacco dal lato della domanda che manipola direttamente il carico di domanda esercitato sulla rete. Solo i primi due scenari, insieme alla loro fattibilità e probabilità comparative, saranno trattati in modo approfondito in questa sede.
Nel primo scenario di attacco descritto dal rapporto della Lloyd’s, gli aggressori danneggiano 50 generatori, causando una perdita del 10% della capacità di generazione elettrica su tutta la rete. Ciò provoca un guasto totale della rete per tre giorni e un’interruzione del 50% per altri 18 giorni. All’epoca del rapporto della Lloyd’s del 2015, l’Interconnessione Orientale comprendeva «676 generatori con potenze superiori a 100 MW e fino a 1 400 MW, operanti sotto la supervisione di 261 centrali elettriche». L’analisi Lloyd’s sulla capacità dei generatori «dimostra che sarebbe possibile sottrarre 18 000 MW mettendo fuori servizio circa 50 generatori».
Purtroppo, la mancanza di dettagli nel rapporto della Lloyd’s ne indebolisce le conclusioni. Innanzitutto, esaminiamo quanto tempo potrebbe occorrere per rimettere in rete i sistemi di generazione scattati ma non danneggiati. Se l’attacco facesse scattare i relè di sicurezza nelle centrali a turbina a vapore alimentate a combustibili fossili, come quelle a carbone, petrolio o gas naturale, tali risorse riprenderebbero a funzionare entro 18-24 ore, secondo un esperto di reti elettriche. I generatori a fonti rinnovabili e quelli a turbina a gas (in contrapposizione alla turbina a vapore) alimentati a gas naturale, se scattati, tornerebbero in linea molto rapidamente. La capacità totale di generazione elettrica degli Stati Uniti è composta per il 43,1% da gas naturale (la stragrande maggioranza del quale rientra nella categoria del ripristino rapido, circa il 90% nel 2019) e per il 21,4% da fonti rinnovabili (anch’esse a ripristino rapido). Ciò rappresenta circa il 60% della generazione totale degli Stati Uniti. Considerando queste statistiche, se i relè di protezione facilitassero un blackout a cascata su tutta l’interconnessione senza alcun danno ai componenti della rete, gli operatori, sotto un’immensa pressione per ripristinare l’energia, potrebbero riportare l’elettricità in servizio entro un giorno.
Consideriamo ora quanto tempo ci vorrebbe per ripristinare l’energia elettrica in condizioni in cui i generatori danneggiati richiedessero riparazioni o sostituzioni. Se l’attacco riuscisse a danneggiare una capacità di generazione superiore a quella che gli operatori di rete potrebbero sostituire con la capacità di riserva, la percentuale di servizio ripristinato entro il periodo di 24 ore sopra menzionato corrisponderebbe alla capacità di generazione rimasta intatta più quella proveniente dalle riserve accessibili. In assenza di altre condizioni ostacolanti, oltre il 90% del servizio elettrico verrebbe ripristinato entro 24 ore, considerando il dato del 10% di danni ai generatori riportato nel rapporto della Lloyd’s. Il ripristino completo avverrebbe solo man mano che le riparazioni o le sostituzioni entrassero in funzione. Pertanto, sembra errato che il rapporto della Lloyd’s affermi che una perdita di generazione del 10% da sola porterebbe a un’interruzione della rete del 100% per tre giorni e del 50% per altri 21 giorni.
Ogni regione della rete elettrica nordamericana ha una capacità di riserva diversa. Il «margine di riserva» rappresenta la capacità di una regione della rete di generare più energia in risposta a livelli di domanda imprevisti. Questi margini, espressi in percentuale della produzione totale, variano a seconda della regione. Le regioni con margini di riserva «inferiori al 15% sono considerate a rischio. Quelle con margini compresi tra il 15% e il 20% sono considerate equilibrate, mentre quelle con margini superiori al 20% sono spesso considerate in eccesso di offerta». La North American Reliability Corporation (NERC) pubblica un rapporto annuale che descrive in dettaglio i margini di riserva che ogni regione dovrebbe avere in condizioni normali, di picco ed estreme. Alcune regioni del Canada hanno margini di riserva previsti del 19% in condizioni estreme. Tuttavia, la regione MISO, che copre gran parte del Midwest degli Stati Uniti, presenta un margine di riserva pari a −6,3% in condizioni simili. La regione WECC-SW, che comprende l’Arizona, il New Mexico e parti del Nevada e del Texas, presenta un margine di riserva pari a −10,8% in condizioni estreme. Sette delle venti regioni nordamericane presentano margini di riserva che indicano che «le risorse non sono sufficienti a soddisfare le riserve operative in caso di picchi estremi di domanda giornaliera con scenari di risorse normali» oppure «in presenza di risorse ridotte».
Nel complesso, il rapporto della NERC afferma che queste sette regioni presentano un potenziale «di riserve operative insufficienti». Questo è il motivo per cui gli autori di un attacco vorrebbero sferrarlo durante un periodo di picco della domanda. Le reti elettriche mantengono riserve di energia sotto forma di accumulo in batterie, capacità aggiuntiva dei generatori, aria compressa e acqua pompata in serbatoi sopraelevati. In caso di un attacco che danneggi un gran numero di generatori, va notato che il margine di riserva diminuisce poiché i generatori danneggiati, che avrebbero potuto fornire capacità di riserva, non contribuiscono più.
È molto difficile stabilire come si bilancierebbero i margini di riserva positivi e negativi per ciascuna regione all’interno di un’interconnessione subito dopo l’attacco, ma sembra probabile che l’interconnessione tornerebbe a circa il 90% del servizio completo entro un giorno dal momento in cui cinquanta generatori avessero subito danni catastrofici. Tuttavia, vale la pena notare che, secondo la Lloyd’s, tre giorni di blackout totale sarebbero in parte determinati da pressioni psicologiche in cui «le aziende di servizi pubblici sarebbero riluttanti a sincronizzare i propri impianti con la rete elettrica centrale finché non avessero compreso cosa abbia causato il danno ai generatori.» Tuttavia, in assenza di attacchi successivi che rafforzino questa riluttanza, è difficile immaginare che un blackout totale possa persistere per tre giorni e un’interruzione dell’energia del 50% per altri 18 giorni. Ciò smentisce nettamente le affermazioni della Lloyd’s relative a un danno economico dell’ordine di 100 miliardi di dollari. Per provocare un danno economico di tale entità, come previsto dallo scenario della Lloyd’s, gli aggressori dovrebbero effettivamente danneggiare circa il 50-60% della capacità di generazione dell’intera Interconnessione Orientale — stimata in 400 generatori — per ottenere interruzioni del 50% per più di 24 ore. A prima vista, ciò sembra molto più difficile da realizzare. Per causare un’interruzione del 100% per almeno tre giorni e del 50% per altri 18 giorni, gli aggressori potrebbero tentare una strategia diversa, che verrà trattata di seguito.
Nel secondo scenario, gli aggressori creano una condizione di risonanza da oscillazione forzata. Le oscillazioni forzate possono avere molte cause. Si verificano quando un sistema di rete viene «eccitato da un disturbo periodico esterno proveniente da un carico ciclico, da un guasto alle apparecchiature, da una progettazione inadeguata dei sistemi di controllo o dall’oscillazione meccanica di un generatore in condizioni di funzionamento anomale». Nello specifico, le oscillazioni forzate sono deviazioni della frequenza di rete indotte dalle apparecchiature al di sopra e al di sotto dei 60 Hz di target del sistema. La deviazione stessa viene misurata in termini di frequenza e ampiezza. Ad esempio, un’oscillazione forzata potrebbe essere descritta come una deviazione dai 60 Hz pari a un totale di ±1 Hz, il che significa che oscilla con un’ampiezza di ±1 Hz, salendo fino a 61 Hz e scendendo fino a 59 Hz. Può anche essere descritta come una deviazione a una determinata frequenza o cadenza, ad esempio ogni cinque secondi. I ricercatori dell’Oak Ridge National Laboratory osservano che questi eventi «sono diventati un problema impegnativo con la crescente diffusione delle energie rinnovabili e di altre risorse basate su inverter (RBI)». Le RBI includono il solare, l’eolico e le unità di accumulo a batteria. Un altro studio ha rilevato che «gli eventi di oscillazione forzata stanno diventando più frequenti e più gravi». Inoltre, questi eventi rimangono un problema nonostante le tecniche adottate per smorzarli. Poiché le fonti di eccitazione esterne, come i malfunzionamenti, causano oscillazioni forzate indipendentemente dalle tecniche di smorzamento a livello di sistema, esse «persistono indefinitamente finché la fonte non viene rimossa dal gestore del sistema o dai sistemi di protezione». Ancora più preoccupante è il fatto che, quando un’oscillazione forzata interagisce con le frequenze di oscillazione naturali di un sistema, essa può «propagarsi attraverso l’intero sistema con un’energia notevolmente amplificata». Questa situazione è definita condizione di risonanza.
In Nord America si sono verificati diversi gravi episodi di risonanza da oscillazione forzata. Nel gennaio 2019, un’oscillazione forzata a 0,25 Hz ha interagito con il modo di oscillazione naturale compreso tra 0,24 e 0,25 Hz per oltre 18 minuti, propagandosi successivamente attraverso l’intera rete di interconnessione orientale degli Stati Uniti. L’evento ha avuto origine in una centrale elettrica in Florida, dove un guasto alle apparecchiature ha causato l’apertura e la chiusura della valvola della turbina a vapore di un generatore ogni quattro secondi. Questo video illustra come l’evento abbia provocato oscillazioni in tutta la rete fino al North Dakota. Un altro evento, verificatosi nel novembre 2005 sull’Interconnessione Occidentale e avente origine nell’Alberta (Canada), dimostra come oscillazioni forzate con un’ampiezza di 20 MW, in risonanza con le oscillazioni naturali, abbiano generato oscillazioni di 200 MW all’interfaccia tra California e Oregon, a 1 800 chilometri di distanza dalla fonte. Si tratta di un’amplificazione di un fattore dieci. Le amplificazioni risonanti e gli effetti a lunga distanza rendono la fonte di questi eventi difficile da identificare. Questi specifici eventi di oscillazione forzata hanno causato danni permanenti minimi o nulli e dimostrano quindi come la rete rimanga resiliente a eventi di magnitudine e durata simili. Di conseguenza, se le oscillazioni forzate rappresentano una plausibile via di danno catastrofico, un aggressore dovrebbe provocare un evento di maggiore entità e durata rispetto ai due esempi sopra citati.
Sebbene non sia stato confermato in modo definitivo a causa della mancanza di informazioni complete, si ipotizza che un evento di oscillazione forzata abbia svolto un ruolo fondamentale nell’incidente del 2009 alla centrale elettrica di Sayano-Shushenskaya, che ha distrutto nove delle dieci turbine idroelettriche dell’impianto, causato la morte di 75 persone e costretto la centrale da 6 400 MW a rimanere fuori servizio per tre anni. Le ampie e rapide oscillazioni di carico subite dall’Unità 2 nelle ore precedenti l’incidente sono infatti coerenti con un’oscillazione forzata.
Secondo l’Independent System Operator (ISO) californiano, un’organizzazione che sovrintende al sistema elettrico principale della California, questi eventi possono causare guasti alle apparecchiature, problemi termici, interventi dei relè di sicurezza e problemi di controllo automatico della generazione. I generatori, in particolare, se non vengono scollegati dalla rete dallo scatto di un relè, sono più vulnerabili ai danni qualora si verifichi una condizione di risonanza da oscillazione forzata, in cui improvvise e ampie oscillazioni di carico agiscono in opposizione all’inerzia rotazionale della turbina del generatore. In sintesi, gli esperti concordano sul fatto che questi eventi «rappresentano una minaccia permanente per la rete elettrica, con oltre 20 eventi su larga scala documentati negli Stati Uniti negli ultimi 30 anni», alcuni dei quali non hanno ancora «una causa principale ben identificata».
Attacco di risonanza da oscillazione forzata
Un attacco di risonanza da oscillazione forzata, che richiederebbe un numero minore di punti di compromissione nella rete presa di mira, ha maggiori probabilità di causare un danno economico dell’ordine di 100 miliardi di dollari rispetto allo scenario della Lloyd’s solo se gli aggressori fossero in grado di mantenerlo attivo per più di tre giorni. In questo caso, gli effetti psicologici dell’attacco di oscillazione forzata incidono molto di più sulla sua efficacia. In questo secondo scenario di attacco, i generatori dispersi e sotto controllo malevolo provocano collettivamente una grave condizione di risonanza da oscillazione forzata che si propaga lungo l’intera interconnessione. I relè di protezione e i sistemi di sicurezza compromessi in varie posizioni strategiche consentono all’oscillazione di danneggiare altri generatori e i trasformatori delle sottostazioni di trasmissione. I relè di protezione ancora funzionanti intervengono, provocando una cascata di blackout che durano circa 24 ore. Mentre gli operatori lavorano sotto enorme pressione per riportare in funzione i componenti della rete e la capacità di generazione ancora intatti, le forze dell’ordine e le squadre di caccia alle minacce informatiche, sospettando un attacco informatico, iniziano a condurre operazioni di risposta agli incidenti sulla rete OT. Anche se le fonti dell’oscillazione forzata sono difficili da individuare, gli operatori di rete e le squadre di caccia alle minacce potrebbero riuscire a identificare alcuni generatori compromessi e a ripristinarne con successo una parte. Ma a questo punto avrebbe inizio la seconda fase dell’attacco. Verso la fine del periodo di 24 ore successivo alla fase iniziale, proprio mentre la maggior parte dell’energia sta tornando in rete, gli aggressori, sfruttando backdoor persistenti nei generatori compromessi, creano una seconda grave condizione di risonanza da oscillazione forzata utilizzando i generatori ancora sotto il loro controllo, nonché i generatori di riserva compromessi non utilizzati nella fase iniziale. Gli effetti si ripetono, causando una seconda cascata di blackout e ulteriori danni alle apparecchiature della rete. A questo punto, la pressione per ripristinare rapidamente l’alimentazione alla rete viene eclissata dal timore che ulteriori tentativi provocherebbero solo altri danni a lungo termine alla rete e allungherebbero i tempi necessari per riparare o sostituire i componenti guasti. Gli operatori di rete e le autorità di regolamentazione governative sono costretti a mobilitare il maggior numero possibile di squadre di caccia alle minacce, a esaminare con cautela le reti OT di ciascuna regione e a ricollegare ogni centrale elettrica e sottostazione alla rete solo dopo aver condotto una risposta completa all’incidente. Tutto ciò, ovviamente, avviene in condizioni di razionamento dell’elettricità, mentre l’economia ne risente. Per arrivare a sfiorare i 100 miliardi di dollari di perdite economiche, questo attacco si basa fondamentalmente sulle dinamiche psicologiche di un’iniziale reazione insufficiente e di una successiva reazione eccessiva alla minaccia da parte delle autorità governative.
L’incidente della Colonial Pipeline del 2021 è un esempio di come una vittima di un attacco informatico nel settore energetico abbia reagito in modo lento e più cauto prima di ripristinare il funzionamento delle infrastrutture. In questo caso, la rete OT dell’oleodotto non era un obiettivo dell’attacco. Gli autori del ransomware avevano cifrato soltanto le reti IT aziendali della Colonial Pipeline. Anche se «non vi è stato alcun impatto sull’OT, per eccesso di cautela, Colonial Pipeline ha comunque disattivato il lato OT della rete», il che ha interrotto la distribuzione del carburante. L’oleodotto è rimasto fuori servizio per sei giorni a causa della «mancanza di visibilità e di comprensione da parte dell’azienda riguardo al proprio livello di esposizione e della limitata fiducia nella capacità di mitigare l’impatto sulla rete OT». Sembra plausibile che le stesse dinamiche psicologiche osservate nell’incidente della Colonial Pipeline si manifesterebbero anche nello scenario dell’oscillazione forzata.
Anche se lo scenario di un attacco con oscillazione forzata richiede la compromissione di un numero minore di singoli componenti della rete elettrica, rendendolo così più fattibile rispetto alla compromissione e alla distruzione di 400 generatori, rimane comunque estremamente difficile e quindi altamente improbabile al momento. Inoltre, l’assenza di documentazione pubblica relativa a un vero e proprio attacco di risonanza da oscillazione forzata nel mondo reale rende lo scenario altamente speculativo.
Nel terzo scenario, gli aggressori conducono un attacco «dal lato della domanda» in cui, ad esempio, una «botnet dell’Internet delle cose (IdC) composta da dispositivi ad alta potenza — quali condizionatori d’aria e riscaldatori — offre agli avversari la capacità unica di sferrare attacchi coordinati su larga scala contro la rete elettrica» attraverso la manipolazione diretta del carico di domanda esercitato sulla rete. Questo attacco non verrà valutato in dettaglio in questa sede poiché il numero di dispositivi di IdC controllati in modo malevolo necessario per provocare gravi effetti su un’intera interconnessione sembra molto elevato, ben superiore ai 400 generatori richiesti nel primo scenario.
Dei tre scenari di attacco, l’attacco di risonanza da oscillazione forzata sembra essere quello più plausibile per causare danni economici diretti superiori a 100 miliardi di dollari.
Questioni irrisolte
Questa analisi limitata rappresenta un primo passo nella modellizzazione di questa minaccia e non pretende in alcun modo di essere esaustiva. Rimangono molte incertezze e domande, che richiedono ulteriori studi per rendere questo modello di minaccia più chiaro e utile:
- Quanto danno può causare una grave condizione di risonanza da oscillazione forzata a trasformatori e generatori non protetti? Un aggressore potrebbe provocare un evento del genere? In che modo esattamente?
- Le tecniche di resilienza in risposta alle oscillazioni forzate sono migliorate? Quanto sono efficaci? In che misura è possibile smorzarle?
- È possibile danneggiare un generatore o un trasformatore ad alta tensione al punto da metterlo fuori servizio per giorni, settimane o mesi tramite un attacco informatico?
- Qual è la relazione tra la scala dei danni fisici alle apparecchiature e i tempi di ripristino? Al di là del semplice provocare un blackout a cascata, quale entità di danno è necessaria per mettere fuori uso la rete per un periodo sufficientemente lungo da causare danni pari a 100 miliardi di dollari?
- I trasformatori ad alta tensione e i grandi generatori sono davvero così lenti e difficili da sostituire come si dice?
- I generatori o i trasformatori ad alta tensione rappresentano un obiettivo più promettente per gli aggressori?
- Quanto sono efficaci i sistemi di sicurezza informatica OT? Sono in grado di rilevare e respingere rapidamente un attacco così complesso e articolato in più fasi, sferrato da un avversario determinato e dotato di adeguate risorse?
Restano molte altre domande oltre a queste. Una in particolare assume grande rilevanza: in che modo i progressi dell’IA influenzano tutto questo?
In che modo l’aumento delle capacità informatiche offensive dell’IA influisce su questa analisi?
Finora, nessuna di queste analisi sugli attacchi informatici ha menzionato l’IA. Ma chi si preoccupa del rischio informatico legato all’IA dovrebbe prestare attenzione perché, negli ultimi due anni, i modelli linguistici all’avanguardia hanno iniziato a potenziare le capacità degli hacker umani. I modelli di IA hanno inoltre dimostrato la capacità di eseguire autonomamente le fasi di un attacco informatico offensivo. Se si considerano gli attacchi informatici a diversi settori delle infrastrutture critiche, un attacco informatico riuscito alla rete elettrica in grado di mettere fuori uso l’intera interconnessione degli Stati Uniti sarebbe uno dei più devastanti dal punto di vista economico. Al momento, tuttavia, un attacco di questo tipo rientra nella categoria del rischio di coda, data la sua elevata improbabilità. Ma i progressi nell’IA possono aumentare la probabilità di un simile attacco di un fattore cinque o dieci nei prossimi anni? Diversi fattori determinanti, come gli attacchi passati e le attuali capacità dell’IA, determinano la probabilità che tale attacco si verifichi. I tentativi passati di violare e interrompere le reti elettriche, come Crashoverride e la campagna Volt Typhoon, hanno causato interruzioni minime o nulle. Crashoverride ha causato un’interruzione di un’ora senza provocare danni fisici. La campagna cinese Volt Typhoon ha condotto estese operazioni di spionaggio informatico contro infrastrutture critiche in Europa, nel Pacifico e negli Stati Uniti, ma non ha causato interruzioni né danni. Gli attacchi sopra descritti sono estremamente complessi e richiedono competenze, tempo e risorse. Le relative capacità dell’IA, che saranno trattate di seguito, offrono agli autori degli attacchi un significativo potenziamento, ma non ancora sufficiente a cambiare le carte in tavola in questo momento. Alla luce di tutto ciò, la probabilità rimane estremamente bassa, forse tra lo 0,1 e l’1% all’anno, sulla base di una stima soggettiva informata. Tuttavia, considerando quanto si siano sviluppate recentemente le capacità dell’IA, questa stima potrebbe aumentare rapidamente e in modo inaspettato. Solo negli ultimi due anni, i modelli di IA all’avanguardia (SOTA, dall’inglese state of the art) hanno dimostrato capacità informatiche offensive crescenti, in ambiti quali lo sviluppo di risorse per gli attacchi, l’ottenimento dell’accesso iniziale all’obiettivo, l’esplorazione della rete e il movimento laterale post-compromissione, nonché l’autonomia complessiva dell’attacco. Verranno trattati in dettaglio esempi di ciascuna di queste capacità.
Autonomia
I ricercatori che si avvalgono di un team di agenti basati su modelli linguistici di grandi dimensioni (MLGD) hanno recentemente dimostrato la capacità degli MLGD di condurre in modo indipendente diverse fasi di un attacco informatico quando viene loro fornito l’accesso a un grafo deterministico di tattiche, tecniche e procedure (TTP) di attacco. Il grafo delle TTP fornisce agli MLGD un insieme di metodi di attacco sui quali devono ragionare, che devono seguire e ai cui limiti devono sottostare. Vincoli di questo tipo guidano gli MLGD e li aiutano a superare la loro tendenza a lasciarsi sviare dai propri errori. Questi ricercatori hanno costruito un «sistema automatizzato di costruzione ed emulazione di attacchi end-to-end» basato su MLGD, chiamato AURORA (da non confondere con il test Aurora sopra citato). Questo sistema elabora «rapporti di intelligence sulle minacce informatiche per generare un piano di attacco basato sul grafo di conoscenza delle procedure di attacco. Inoltre, costruisce l’infrastruttura necessaria per le emulazioni degli attacchi. Sfruttando l’MLGD, AURORA analizza le conoscenze sugli attacchi provenienti da varie fonti e organizza più procedure di attacco in un attacco informatico completo sull’intero ciclo di vita. I risultati della valutazione hanno dimostrato che AURORA è in grado di costruire un attacco completo sull’intero ciclo di vita e la relativa infrastruttura necessaria a partire da un rapporto in pochi minuti, senza alcun intervento umano». Durante i test, si è riscontrato che «considerare le connessioni tra le procedure di attacco» rappresentate in un grafo migliora il «tasso di successo dell’attacco del 28% (da 79⁄163 a 125⁄163)».
I ricercatori di una startup specializzata in sicurezza offensiva basata sull’IA denominata XBOW hanno condotto una valutazione per confrontare il loro sistema basato su un MLGD con pentester umani su una serie di sfide di pentesting. XBOW ha messo a confronto cinque diversi pentester umani, tutti con livelli di competenza variabili da junior a esperti di livello mondiale, con il proprio sistema di IA. Secondo i risultati ottenuti, «il pentester esperto e XBOW hanno totalizzato esattamente lo stesso punteggio, ovvero l’85%. Il pentester junior ha ottenuto una percentuale di successo del 59%. Se si considerano tutti i pentester umani come un’unica squadra, hanno risolto l’87,5% delle sfide, solo leggermente di più rispetto a XBOW da solo. Una grande differenza sta nel tempo impiegato. Mentre i pentester umani hanno impiegato 40 ore, XBOW ha impiegato 28 minuti per individuare e sfruttare le vulnerabilità». In questo caso, il vantaggio in termini di velocità del sistema di IA rispetto agli umani è davvero impressionante. La velocità di hacking dell’IA, se abbinata a capacità tecniche offensive in costante crescita, avrà probabilmente un effetto profondo sul panorama delle minacce informatiche, rendendo necessario lo sviluppo di soluzioni difensive altrettanto veloci.
È estremamente importante notare che gli MLGD offrono le migliori prestazioni in situazioni di hacking informatico offensivo autonomo quando dispongono di uno scaffold costruito attorno a loro. Uno «scaffold» per MLGD è un sistema che avvolge un MLGD centrale con una struttura di strumenti utili e concatena più prompt di MLGD per eseguire, utilizzando tali strumenti, compiti più complessi di quanto possa ottenere un singolo prompt. È simile a fornire a un hacker umano una serie di strumenti offensivi e permettergli di ragionare su come utilizzarli. Le valutazioni degli MLGD senza «scaffold» spesso evidenziano capacità offensive informatiche. Ad esempio, una ricerca condotta da Meta che non ha sfruttato lo scaffolding ha dimostrato che «sia i principianti che gli esperti che utilizzavano il modello [Llama] 405B hanno mostrato un miglioramento insignificante rispetto all’avere libero accesso a Internet senza un MLGD».
Sviluppo delle risorse: gli aggressori raccolgono e sviluppano gli strumenti e le capacità necessari per condurre un attacco
In modo piuttosto limitato, gli aggressori possono utilizzare i modelli di IA come istruttori o tutor per pianificare ed eseguire le fasi di un attacco informatico. Gli autori degli attacchi che non dispongono di competenze specifiche in ambiti quali i protocolli di comunicazione OT, le funzionalità dei controllori di SCI, la scrittura di exploit o lo sfruttamento di Active Directory possono acquisire una comprensione significativa interrogando gli MLGD, che sono stati addestrati su vaste quantità di dati rilevanti relativi agli attacchi informatici. Un limite significativo che gli autori degli attacchi devono affrontare quando impiegano questa strategia è che, per gli attacchi a sistemi SCI/OT, gli MLGD probabilmente non dispongono di conoscenze sufficientemente dettagliate sul funzionamento interno dell’hardware e del software dei controllori, né di schemi e specifiche dettagliate delle reti energetiche, poiché tali dettagli sono spesso custoditi gelosamente dalle entità che producono e gestiscono i sistemi. Ciò significa che gli MLGD probabilmente non sono addestrati su grandi volumi di questi dati. Finché gli MLGD non saranno addestrati su tali dati, avranno un’utilità limitata nel condurre attacchi efficaci e sofisticati contro una rete energetica. Tuttavia, gli attori informatici statali dotati di risorse adeguate possono permettersi di acquistare questi sistemi e addestrare strumenti informatici offensivi potenziati dagli MLGD sui dati SCI/OT pertinenti. Una volta che i modelli all’avanguardia (SOTA) saranno addestrati su questi dati di altissima qualità o avranno accesso ad essi, accelereranno la fase di ricognizione di un attacco informatico agli SCI, consentendo all’autore dell’attacco di comprendere rapidamente le sfumature della superficie di attacco e del funzionamento interno della rete bersaglio. Ma ciò non significa che un autore dell’attacco con risorse più limitate non possa comunque utilizzare le conoscenze esistenti degli MLGD per potenziare le proprie capacità di attacco agli SCI. Ad esempio, un esperto di sicurezza informatica degli SCI è riuscito a utilizzare la versione gratuita di ChatGPT per ricreare lo strumento malware russo per SCI chiamato Frosty Goop, che ha attaccato un’azienda energetica in Ucraina, causando «una perdita di riscaldamento durata due giorni» per 600 famiglie. L’esperto ha inserito in ChatGPT un rapporto di Dragos sul malware e gli ha chiesto di creare un codice utilizzabile per imitare le funzionalità descritte del malware. ChatGPT ha eseguito la richiesta e ha generato il codice, che replicava la capacità di Frosty Goop di comunicare tramite Modbus TCP per ottenere impatti sulle tecnologie operative (OT).
Accesso iniziale: gli aggressori riescono a penetrare nella rete bersaglio
I modelli SOTA hanno dimostrato la capacità di individuare e sfruttare le vulnerabilità del software. I ricercatori di Google Project Zero hanno testato la capacità degli MLGD all’avanguardia di condurre la scoperta di vulnerabilità di corruzione avanzata della memoria e overflow del buffer. I ricercatori sono riusciti a moltiplicare per 20 il tasso di successo nell’individuazione degli overflow del buffer e per 3 il tasso di successo nell’individuazione delle vulnerabilità di corruzione avanzata della memoria sulla suite di valutazione dei modelli «CyberSecEval», rispetto ai test effettuati da Meta sulla stessa suite di valutazione. Un altro gruppo di ricercatori ha dimostrato che «i team di agenti basati su MLGD possono sfruttare vulnerabilità zero-day nel mondo reale. Gli agenti precedenti, se utilizzati da soli, hanno difficoltà a esplorare molte vulnerabilità diverse e a pianificare a lungo termine». Per migliorare le capacità, hanno creato «un sistema di agenti con un agente di pianificazione in grado di lanciare sottoagenti. L’agente di pianificazione esplora il sistema e determina quali sottoagenti chiamare, risolvendo i problemi di pianificazione a lungo termine quando si provano diverse vulnerabilità». Hanno costruito «un benchmark di 15 vulnerabilità del mondo reale» e hanno dimostrato che il loro sistema ha migliorato i risultati dei lavori precedenti di 4,5 volte.
Individuazione e movimento laterale: gli aggressori setacciano la rete bersaglio alla ricerca di informazioni sensibili o altri punti deboli per ottenere un accesso più ampio
I ricercatori di sicurezza offensiva della startup Dreadnode hanno costruito un MLGD con scaffold per fare leva su un noto strumento hacker chiamato «Bloodhound» per eseguire azioni di individuazione della rete e di movimento laterale. L’MLGD con scaffold esegue query su Microsoft Active Directory per enumerare le relazioni tra utenti, server e gruppi. Successivamente identifica quali relazioni tra queste entità siano sfruttabili per ottenere un accesso più profondo alla rete bersaglio. Queste azioni «post-compromissione» sono passaggi cruciali che un aggressore deve compiere per raggiungere i propri obiettivi di attacco complessivi e richiedono un ragionamento che consideri in anticipo molteplici fasi.
Evasione delle difese e occultamento
Una capacità fondamentale per la quale gli MLGD non sono stati valutati in modo approfondito è la loro capacità di condurre attacchi che fanno leva su occultamento ed evasione delle difese contro una rete dotata di capacità difensive attive, come i sistemi di rilevamento e risposta degli endpoint (RRE), i sistemi di gestione degli eventi e degli incidenti di sicurezza (GEIS). e un team di operazioni di sicurezza. Per le operazioni informatiche offensive complesse, lunghe e ad alto rischio, l’occultamento e l’evasione delle difese svolgono un ruolo enorme. La mancanza di ricerca in questo ambito dovrebbe ispirare i ricercatori e i valutatori di modelli a creare benchmark e valutazioni per misurare tale aspetto.
Conclusione
Quanto precede elenca solo alcuni dei modi in cui gli aggressori possono utilizzare i modelli SOTA per ottenere l’impatto desiderato su una rete bersaglio. Questi progressi migliorano le capacità degli hacker principianti e intermedi, consentendo loro di utilizzare tecniche di cui prima non erano capaci e aiutandoli ad apprendere più rapidamente. Gli hacker più talentuosi e con maggiori risorse trarranno vantaggio dirigendo squadre di agenti di hacking autonomi, aumentando la scala e la velocità dei loro attacchi. Tuttavia, nonostante queste comprovate capacità informatiche offensive, la probabilità di un attacco riuscito che metta fuori uso un’intera interconnessione della rete elettrica, anche se potenziato dall’attuale IA SOTA, rimane estremamente bassa, <1% all’anno. Ma progressi rapidi o improvvisi nelle capacità dell’IA, per i quali ora abbiamo dei precedenti, costringerebbero ad aggiornare questa stima di probabilità.