d/acc: un anno dopo
Un ringraziamento speciale a Liraz Siri, Janine Leger e ai volontari di Balvi per i commenti e la revisione
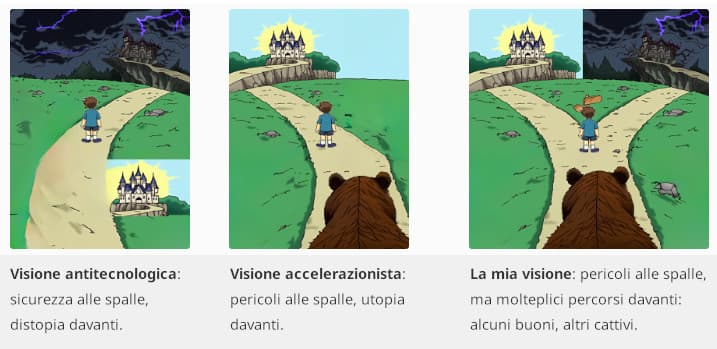
Circa un anno fa, ho scritto un articolo sul tecno-ottimismo, in cui descrivevo il mio entusiasmo generale per la tecnologia e gli enormi benefici che essa può apportare, nonché la mia cautela riguardo ad alcune preoccupazioni specifiche, incentrate principalmente sull’IA superintelligente e sul rischio che essa possa causare una catastrofe o una perdita di potere irreversibile per l’umanità, qualora la tecnologia venisse sviluppata in modo errato. Una delle idee centrali del mio post era la filosofia del d/acc: accelerazione difensiva differenziale, decentralizzata e democratica. Accelerare la tecnologia, ma concentrarsi in modo differenziale sulle tecnologie che migliorano la nostra capacità di difenderci, piuttosto che la nostra capacità di causare danni, e sulle tecnologie che distribuiscono il potere anziché concentrarlo nelle mani di una singola élite che decide cosa è vero, falso, buono o cattivo a nome di tutti. Una difesa come nella Svizzera democratica e nella Zomia storicamente quasi anarchica, non come i signori e i castelli del feudalesimo medievale.
Nell’anno trascorso da allora, la filosofia e le idee sono maturate in modo significativo. Ho parlato di queste idee su 80,000 Hours e ho ricevuto molte risposte, per lo più positive e alcune critiche. Il lavoro stesso prosegue e sta dando i suoi frutti: stiamo vedendo progressi nei vaccini open source verificabili, un crescente riconoscimento del valore dell’aria salubre negli ambienti chiusi, Community Notes che continua a distinguersi, un anno di svolta per i mercati delle previsioni come strumento informativo, ZK-SNARK nei documenti d’identità governativi e nei social media (e nella protezione dei portafogli Ethereum tramite astrazione dell’account), strumenti di elaborazione delle immagini open source con applicazioni in medicina e nelle interfacce neurali, e altro ancora. In autunno abbiamo organizzato il primo evento significativo dedicato a d/acc: “d/acc Discovery Day” (d/aDDy) al Devcon, che ha offerto un’intera giornata di interventi da parte di relatori provenienti da tutti i pilastri di d/acc (biologia, fisica, sicurezza informatica, difesa delle informazioni e neurotecnologia). Chi lavora da anni su queste tecnologie è sempre più consapevole del lavoro altrui, mentre chi ne è estraneo è sempre più consapevole del quadro più ampio: gli stessi valori che hanno motivato Ethereum e le criptovalute possono essere applicati al mondo in generale.
Indice
- Cosa è e cosa non è il d/acc
- La terza dimensione: sopravvivere e prosperare
- La questione difficile: sicurezza dell’IA, tempistiche di sviluppo brevi e regolamentazione
- Il ruolo delle criptovalute nel d/acc
- d/acc e il finanziamento dei beni pubblici
- Il futuro
Cosa è e cosa non è il d/acc
È l’anno 2042. Sui media vedi notizie su una potenziale nuova pandemia nella tua città. Ormai ci sei abituato: la gente si allarma per ogni singola mutazione di una malattia animale, e quasi sempre la cosa si risolve in un nulla di fatto. Le due precedenti effettive pandemie potenziali sono state rilevate in fase molto precoce grazie al monitoraggio delle acque reflue e all’analisi open-source dei social media, venendo bloccate sul nascere. Ma questa volta, i mercati delle previsioni indicano una probabilità del 60 % di avere almeno 10 000 casi, per cui sei più preoccupato.
La sequenza del virus è stata identificata ieri. Sono già disponibili gli aggiornamenti software per il tuo tester dell’aria tascabile, per permettergli di rilevare il nuovo virus (da un singolo respiro o da 15 minuti di esposizione all’aria di una stanza chiusa). Nel giro di poche settimane dovrebbero essere disponibili le istruzioni open-source e il codice per produrre un vaccino utilizzando le attrezzature reperibili in qualsiasi moderna struttura medica del mondo. La maggior parte delle persone non sta ancora prendendo alcun provvedimento, affidandosi per la propria protezione soprattutto alla diffusione capillare del filtraggio e della ventilazione dell’aria. Tu però soffri di una patologia immunitaria, quindi sei più cauto: la tua IA assistente personale open-source in esecuzione locale, che tra le altre cose si occupa della navigazione e dei consigli su ristoranti ed eventi, sta tenendo conto anche dei dati in tempo reale dei tester dell’aria e della CO₂ per suggerirti solo i luoghi più sicuri. I dati sono forniti da molte migliaia di partecipanti e dispositivi che utilizzano gli ZK-SNARKs e la privacy differenziale per ridurre al minimo il rischio che vengano divulgati o impiegati in modo improprio per qualsiasi altro scopo (se vuoi contribuire con i tuoi dati a questi dataset, ci sono altre IA assistenti personali che verificano le prove formali del reale funzionamento di questi strumenti crittografici).
Due mesi dopo, la pandemia è scomparsa: sembra che il fatto che il 60 % delle persone abbia seguito il protocollo di base – indossare una mascherina se il tester dell’aria suona indicando la presenza del virus, e restare a casa se si risulta positivi a un test personale – sia stato sufficiente a spingere il tasso di trasmissione, già pesantemente ridotto dal massiccio filtraggio passivo dell’aria, al di sotto di 1. Una malattia che, stando alle simulazioni, vent’anni fa avrebbe potuto essere cinque volte peggiore del Covid, oggi si rivela un problema inesistente.
Uno dei risultati più positivi dell’evento d/acc alla Devcon è stato vedere fino a che punto l’ombrello d/acc sia riuscito a riunire persone provenienti da ambiti molto diversi, portandole a interessarsi concretamente al lavoro altrui.
Organizzare eventi all’insegna della “diversità” è facile, ma far sì che persone diverse, con background e interessi diversi, entrino davvero in relazione tra loro è difficile. Ricordo ancora quando, alle medie e al liceo, venivo costretto ad assistere a lunghe opere liriche che, personalmente, trovavo noiose. Sapevo che “dovevo” apprezzarle, perché altrimenti sarei stato considerato un incolto zoticone dell’informatica, ma non riuscivo a entrare in sintonia con i contenuti a un livello più autentico. La giornata d/acc non mi ha dato affatto questa impressione: è sembrato che le persone si divertissero davvero a conoscere tipi di lavoro molto diversi in ambiti altrettanto diversi.
Se vogliamo creare un’alternativa più radiosa al dominio, alla decelerazione e alla catastrofe, abbiamo bisogno di costruire un’ampia coalizione di questo tipo. Il d/acc sembrava riuscirci davvero, e già solo questo dimostra il valore dell’idea.
L’idea centrale del d/acc è semplice: accelerazione difensiva differenziale, decentralizzata e democratica. Costruire tecnologie che spostino l’equilibrio tra attacco e difesa a favore della difesa, e farlo in modo da non dover affidare ulteriore potere alle autorità centralizzate. Esiste un legame intrinseco tra questi due aspetti: qualsiasi struttura politica decentralizzata, democratica o liberale prospera al meglio quando difendersi è facile, e affronta le sfide più ardue quando difendersi è difficile – in questi casi, l’esito di gran lunga più probabile è un periodo di guerra di tutti contro tutti e, alla fine, un equilibrio in cui domina il più forte.
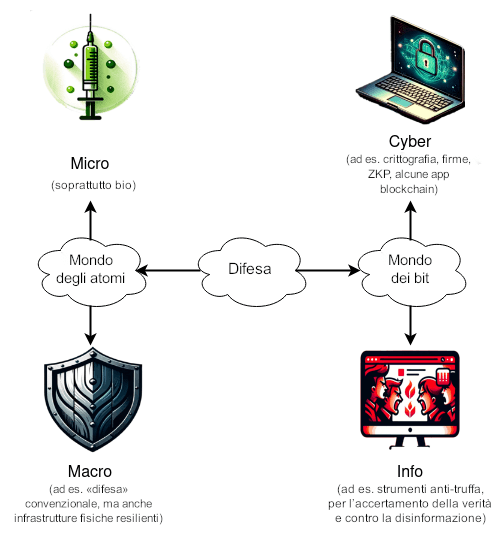
Il principio centrale del d/acc si estende a molti ambiti:
Un modo per comprendere l’importanza di perseguire, allo stesso tempo, decentralizzazione, difesa e accelerazione è contrapporre questo approccio alla filosofia che si ottiene quando si rinuncia a ciascuno di questi tre aspetti.
-
Accelerazione decentralizzata, ma senza curarsi della parte “difensiva differenziale”. In sostanza, essere un e/acc, ma decentralizzato. Ci sono moltissime persone che adottano questo approccio, alcune che si definiscono d/acc ma descrivono utilmente il loro obiettivo come «OFFENSIVA», ma anche molte altre che sono entusiaste dell’«IA decentralizzata» e di argomenti simili in modo più moderato, che però, a mio avviso, non prestano sufficiente attenzione all’aspetto “difensivo”.
Secondo me, questo approccio può evitare il rischio di una dittatura umana globale da parte della specifica tribù che ti preoccupa, ma non offre una risposta al problema strutturale di fondo: in un ambiente che favorisce l’attacco, c’è il rischio costante di una catastrofe, oppure che qualcuno si presenti come protettore e si insedi permanentemente al vertice. Nel caso specifico dell’IA, inoltre, non offre una buona risposta al rischio che gli esseri umani nel loro complesso perdano potere rispetto alle IA.
-
Accelerazione difensiva differenziale, ma senza preoccuparsi di “decentralizzazione e democrazia”. Abbracciare il controllo centralizzato in nome della sicurezza esercita un fascino permanente su una parte delle persone, e i lettori hanno senza dubbio già familiarità con molti esempi e con i relativi svantaggi. Di recente, alcuni si sono preoccupati che un controllo centralizzato estremo sia l’unica soluzione agli estremi delle tecnologie future: si veda questo scenario ipotetico in cui “Tutti sono dotati di un ‘freedom tag’ – un successore dei più limitati dispositivi di sorveglianza indossabili che conosciamo oggi, come la cavigliera elettronica utilizzata in diversi paesi come alternativa al carcere… video e audio crittografati vengono continuamente caricati e interpretati dalle macchine in tempo reale”. Tuttavia, il controllo centralizzato è uno spettro. Una versione più blanda di controllo centralizzato, che di solito viene trascurata ma è comunque dannosa, è la resistenza al controllo pubblico nelle biotecnologie (ad es. cibo, vaccini) e le norme closed-source che permettono a questa resistenza di rimanere incontrastata.
Il rischio di questo approccio è, ovviamente, che il centro sia spesso esso stesso la fonte del rischio. Lo abbiamo visto con il Covid, dove la ricerca sul guadagno di funzione finanziata da numerosi importanti governi mondiali potrebbe essere stata l’origine della pandemia, l’epistemologia centralizzata ha portato l’OMS a non riconoscere per anni che il Covid si trasmette per via aerea, e gli obblighi coercitivi di distanziamento sociale e di vaccinazione hanno provocato una reazione politica avversa che potrebbe avere ripercussioni per decenni. Una situazione simile potrebbe benissimo verificarsi in relazione a qualsiasi rischio legato all’IA o ad altre tecnologie rischiose. Un approccio decentralizzato affronterebbe meglio i rischi provenienti dal centro stesso.
-
Difesa decentralizzata, ma senza preoccuparsi dell’accelerazione - in sostanza, il tentativo di rallentare il progresso tecnologico o la decrescita economica.
La sfida posta da questa strategia è duplice. In primo luogo, a conti fatti, la tecnologia e la crescita economica sono state estremamente positive per l’umanità, e qualsiasi ritardo nel loro sviluppo impone costi che è difficile sovrastimare. In secondo luogo, in un mondo non totalitario, non progredire è una condizione instabile: chiunque “bari” di più e trovi modi che permettano una plausibile smentita per andare comunque avanti avrà la meglio. Le strategie decelerazioniste possono funzionare fino a un certo punto in determinati contesti: il fatto che il cibo europeo sia più sano di quello americano ne è un esempio, il successo della non proliferazione nucleare finora è un altro. Ma non possono funzionare per sempre.
Con d/acc, vogliamo:
- Agire in base ai principi in un momento in cui gran parte del mondo sta diventando tribale, e non limitarci a costruire qualunque cosa: vogliamo piuttosto costruire cose specifiche che rendano il mondo più sicuro e migliore.
- Riconoscere che il progresso tecnologico esponenziale implica che il mondo diventerà davvero molto strano, e che l’«impronta» totale dell’umanità sull’universo non potrà che aumentare. La nostra capacità di proteggere animali, piante e persone vulnerabili dai pericoli deve migliorare, ma l’unica via d’uscita è andare avanti.
- Sviluppare tecnologie che ci mantengano al sicuro senza dare per scontato che «i buoni (o le IA buone) abbiano il controllo». Lo facciamo creando strumenti che siano naturalmente più efficaci quando utilizzati per costruire e proteggere piuttosto che per distruggere.
Un altro modo di concepire il d/acc è tornare a un concetto emerso dai movimenti del Partito Pirata in Europa alla fine degli anni 2000: empowerment.
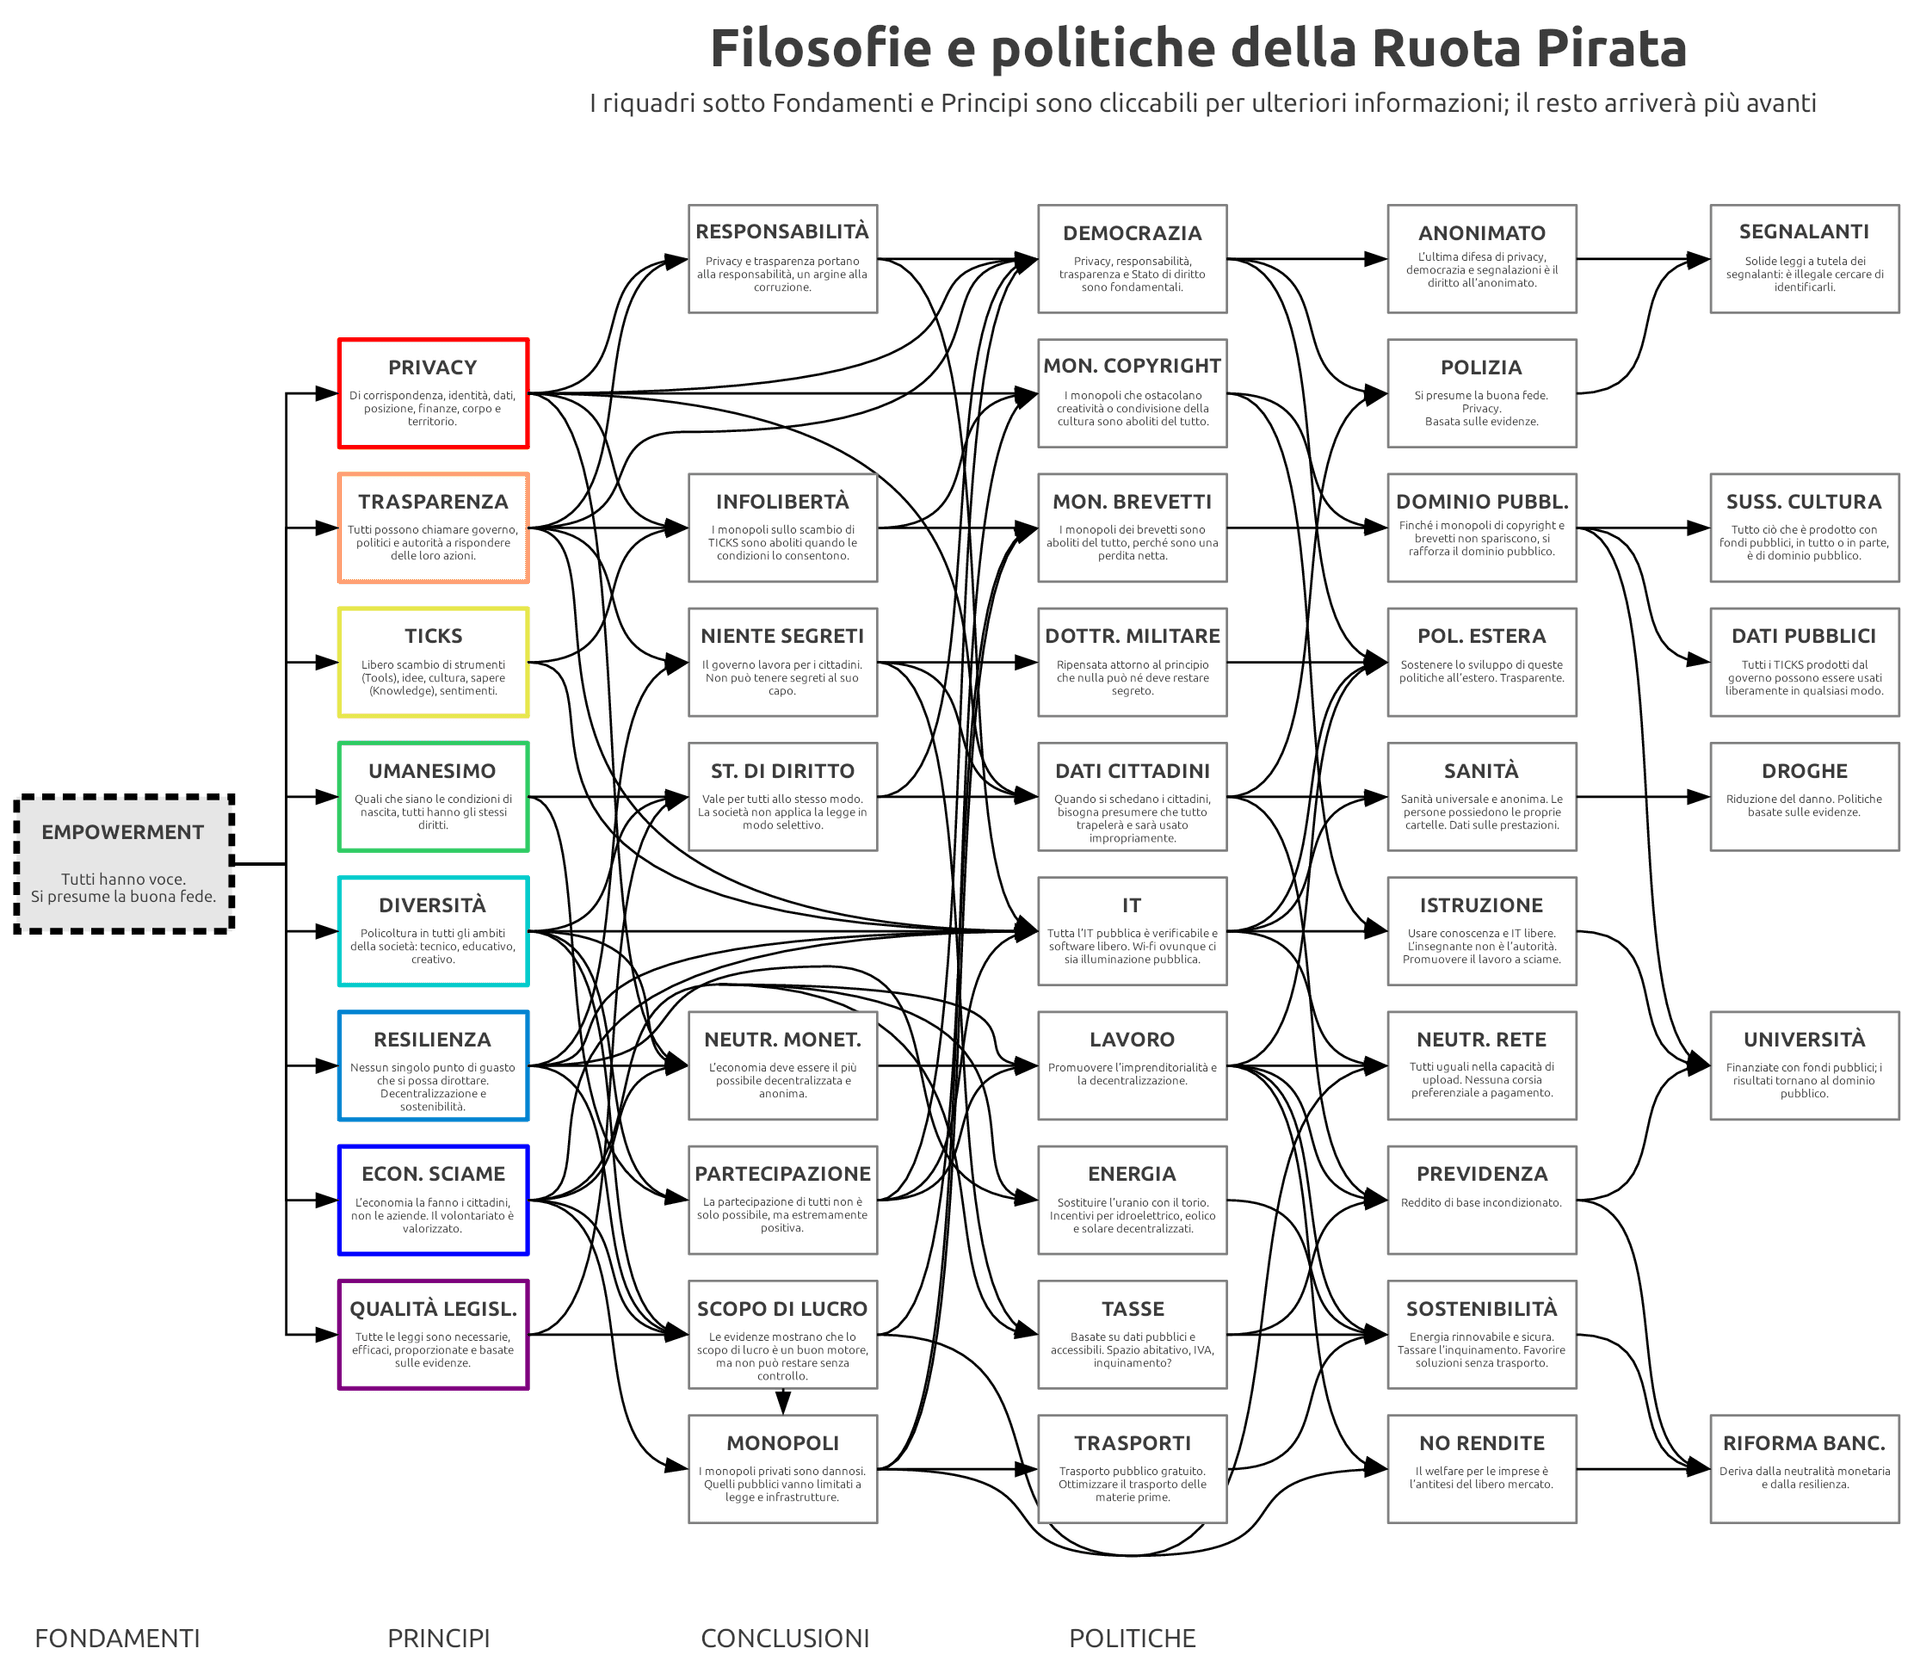
L’obiettivo è costruire un mondo in cui preserviamo l’autonomia umana, ottenendo sia la libertà negativa di evitare interferenze attive (sia da parte di altre persone che agiscono come privati cittadini, sia da parte dei governi, sia da parte di bot dotati di superintelligenza) con la nostra capacità di plasmare i nostri destini, sia la libertà positiva di garantire che disponiamo delle conoscenze e delle risorse per farlo. Ciò si ricollega a una tradizione liberale classica plurisecolare, che include anche l’attenzione di Stewart Brand per «l’accesso agli strumenti» e l’enfasi sull’istruzione di John Stuart Mill, insieme alla libertà come componenti chiave del progresso umano — e forse, si potrebbe aggiungere, il desiderio di Buckminster Fuller di vedere il processo di risoluzione dei problemi su scala globale essere partecipativo e ampiamente distribuito. Possiamo considerare il d/acc come un modo per raggiungere questi stessi obiettivi, dato il panorama tecnologico del XXI secolo.
La terza dimensione: sopravvivere e prosperare
Nel mio post dello scorso anno, d/acc si è concentrato specificamente sulle tecnologie difensive: difesa fisica, difesa biologica, difesa informatica e difesa delle informazioni. Tuttavia, la difesa decentralizzata non è sufficiente a rendere il mondo un posto migliore: occorre anche una visione positiva e lungimirante su ciò che l’umanità può realizzare grazie alla sua ritrovata decentralizzazione e sicurezza.
Il post dello scorso anno conteneva effettivamente una visione positiva, in due punti:
- Concentrandomi sulle sfide poste dalla superintelligenza, ho proposto un percorso (tutt’altro che una mia idea originale) su come possiamo avere la superintelligenza senza perdere il nostro potere:
- Oggi, sviluppare l’IA come strumento piuttosto che come agente altamente autonomo
- Domani utilizzare strumenti come la realtà virtuale, la mioelettricità e le interfacce neurali per creare un feedback sempre più stretto tra l’IA e gli esseri umani.
- Col tempo procedere verso uno scenario finale in cui la superintelligenza è una combinazione strettamente integrata di macchine e di noi stessi.
- Parlando di difesa delle informazioni, ho anche accennato di sfuggita al fatto che, oltre alla tecnologia sociale difensiva che cerca di aiutare le comunità a mantenere la coesione e ad avere un dibattito di alta qualità di fronte agli aggressori, esiste anche una tecnologia sociale progressiva che può aiutare le comunità a formulare più facilmente giudizi di alta qualità: pol.is ne è un esempio, e i mercati delle previsioni ne sono un altro.
Ma questi due punti sembravano scollegati dall’argomentazione d/acc: «ecco alcune idee per creare un mondo più democratico e favorevole alla difesa a livello di base, e, a proposito, ecco alcune idee non correlate su come potremmo realizzare la superintelligenza».
Tuttavia, penso che in realtà ci siano dei collegamenti molto importanti tra ciò che sopra è stato etichettato come tecnologia d/acc «difensiva» e «progressiva». Espandiamo il grafico d/acc del post dell’anno scorso, aggiungendovi questo asse (inoltre, ridenominiamolo «sopravvivere vs prosperare») e vediamo cosa ne viene fuori:
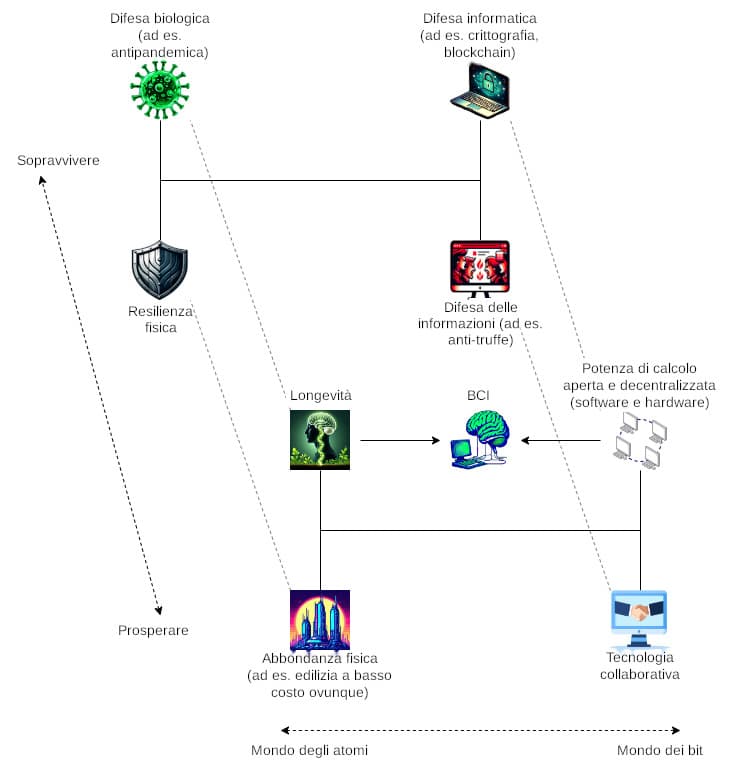
Esiste uno schema costante, trasversale a tutti gli ambiti, per cui la scienza, le idee e gli strumenti che possono aiutarci a “sopravvivere” in un determinato settore sono strettamente correlati alla scienza, alle idee e agli strumenti che possono aiutarci a “prosperare”. Alcuni esempi:
- Molte delle recenti ricerche anti-Covid si concentrano sul ruolo della persistenza virale nell’organismo come meccanismo che spiega perché il Long Covid sia un problema così grave. Di recente sono emersi anche segnali secondo cui la persistenza virale potrebbe essere responsabile del morbo di Alzheimer – se così fosse, ciò implicherebbe che contrastare la persistenza virale in tutti i tipi di tessuto potrebbe essere la chiave per sconfiggere l’invecchiamento.
- Gli strumenti di imaging a basso costo e miniaturizzati, come quelli sviluppati da Openwater, possono rivelarsi molto efficaci nel trattamento dei microcoaguli, della persistenza virale o dei tumori, e possono essere utilizzati anche per le BCI.
- Idee molto simili sono alla base dello sviluppo di strumenti sociali pensati per ambienti altamente antagonistici, come Community Notes, e di strumenti sociali pensati per ambienti ragionevolmente cooperativi, come pol.is.
- I mercati delle previsioni sono preziosi in ambienti sia ad alta cooperazione sia ad alto antagonismo.
- Le prove a conoscenza zero e le tecnologie simili per elaborare dati preservandone la privacy aumentano sia la quantità di dati disponibili per attività utili come la ricerca scientifica, sia la privacy stessa.
- L’energia solare e le batterie sono ottime per dare slancio alla prossima ondata di crescita economica pulita, ma sono straordinarie anche per la decentralizzazione e la resilienza fisica.
Oltre a ciò, esistono anche importanti interdipendenze tra le diverse aree tematiche:
- La BCI è molto rilevante come tecnologia di difesa delle informazioni e di collaborazione, poiché potrebbe consentire una comunicazione molto più dettagliata dei nostri pensieri e delle nostre intenzioni. La BCI non è solo da bot a coscienza: può anche essere da coscienza a bot a coscienza. Questo richiama le idee di Plurality sul valore della BCI.
- Gran parte della biotecnologia dipende dalla condivisione delle informazioni e, in molti contesti, le persone si sentiranno a proprio agio nel condividerle solo se saranno certe che verranno utilizzate per una e una sola applicazione. Ciò dipende dalle tecnologie per la privacy (ad es. ZKP, FHE, offuscamento…)
- Le tecnologie di collaborazione possono essere utilizzate per coordinare i finanziamenti per qualsiasi altra area tecnologica
La questione difficile: sicurezza dell’IA, tempistiche di sviluppo brevi e regolamentazione
L’argomentazione contro il mio post dello scorso anno che ho trovato più convincente è stata una critica proveniente dalla comunità della sicurezza dell’IA. L’argomentazione è la seguente: «Certo, se abbiamo mezzo secolo prima di arrivare a un’IA forte, possiamo concentrare le nostre energie e costruire tutte queste cose buone. Ma in realtà sembra probabile che le tempistiche di sviluppo dell’IA per arrivare all’IAG siano di tre anni, e che ce ne vogliano altri tre per la superintelligenza. E quindi, se non vogliamo che il mondo venga distrutto o cada altrimenti in una trappola irreversibile, non possiamo solo accelerare il bene, ma dobbiamo anche rallentare il male, e questo significa approvare normative rigorose che potrebbero far arrabbiare le persone potenti». Nel mio post dello scorso anno, in effetti non avevo richiesto alcuna strategia specifica per «rallentare il male», al di là di vaghi appelli a non sviluppare forme rischiose di superintelligenza. Pertanto, in questa sede, vale la pena affrontare direttamente la questione: se stessimo vivendo nel mondo meno conveniente, in cui il rischio legato all’IA è elevato e le tempistiche di sviluppo dell’IA sono potenzialmente di circa cinque anni, quale regolamentazione sosterrei?
In primo luogo, le ragioni per essere cauti sulle nuove normative
L’anno scorso, la principale proposta di regolamentazione sull’IA è stata il disegno di legge SB-1047 in California. L’SB-1047 imponeva agli sviluppatori dei modelli più potenti (quelli che richiedono oltre 100 milioni di dollari per l’addestramento, o oltre 10 milioni di dollari nel caso del fine-tuning) di adottare alcune misure di verifica della sicurezza prima del rilascio. Inoltre, attribuiva una responsabilità agli sviluppatori di modelli di IA in caso di negligenza. Molti detrattori hanno sostenuto che il disegno di legge fosse “una minaccia per l’open source”; io non ero d’accordo, perché le soglie di costo facevano sì che riguardasse solo i modelli più potenti: persino LLama3 era probabilmente al di sotto della soglia. Col senno di poi, tuttavia, ritengo che il disegno di legge presentasse un problema più ampio: come la maggior parte delle normative, era eccessivamente adattato alla situazione attuale. L’enfasi sui costi di addestramento si sta già rivelando fragile di fronte alle nuove tecnologie: il recente modello Deepseek v3, di qualità all’avanguardia, è stato addestrato con un costo di soli 6 milioni di dollari e, in generale, nei nuovi modelli come o1 i costi si stanno spostando dall’addestramento all’inferenza.
In secondo luogo, gli attori che più probabilmente si renderebbero responsabili di uno scenario catastrofico legato a una superintelligenza artificiale sono, realisticamente, le forze armate. Come abbiamo visto nell’ultimo mezzo secolo di biosicurezza (e non solo), le forze armate sono disposte a compiere azioni spaventose e possono facilmente commettere errori. Oggi l’uso militare dell’IA sta avanzando rapidamente (vedi i casi di Ucraina e Gaza). Di norma, inoltre, qualsiasi normativa sulla sicurezza approvata da un governo esenterebbe le proprie forze armate e le aziende che collaborano strettamente con esse.
Ciò detto, queste argomentazioni non sono un motivo per darsi per vinti e non fare nulla. Piuttosto, possiamo usarle come guida e cercare di elaborare regole che minimizzino queste preoccupazioni.
Strategia 1: Responsabilità
Se qualcuno agisce in modo tale da causare un danno legalmente perseguibile, potrebbe essere citato in giudizio. Ciò non risolve il problema dei rischi derivanti dalle forze armate e da altri attori “al di sopra della legge”, ma è un approccio di applicazione generale che evita il sovradattamento, ed è spesso sostenuto da economisti di orientamento libertario proprio per questo motivo.
I principali soggetti passibili di responsabilità presi in considerazione finora sono:
- Utenti - le persone che utilizzano l’IA
- Distributori - intermediari che offrono l’IA come servizio agli utenti
- Sviluppatori - le persone che realizzano l’IA
Attribuire la responsabilità agli utenti sembra la soluzione più compatibile con gli incentivi. Sebbene il nesso tra il modo in cui un modello viene sviluppato e il modo in cui viene effettivamente utilizzato sia spesso poco chiaro, è l’utente a decidere esattamente come viene utilizzata l’IA. La responsabilità degli utenti crea una forte pressione a sviluppare l’IA in quello che considero il modo giusto: concentrarsi sulla creazione di «mecha suit» per la mente umana, non sulla creazione di nuove forme di vita intelligente autosufficienti. Le prime rispondono regolarmente alle intenzioni dell’utente e quindi non causerebbero azioni catastrofiche a meno che l’utente non lo voglia. Le seconde presenterebbero il rischio maggiore di sfuggire al controllo e creare il classico scenario di «IA ribelle». Un altro vantaggio di attribuire la responsabilità il più vicino possibile all’uso finale è che riduce al minimo il rischio che essa induca le persone a intraprendere azioni dannose in altri modi (ad es. codice chiuso, KYC e sorveglianza, collusione tra Stato e imprese per limitare clandestinamente gli utenti, ad esempio tramite il debanking o l’esclusione di vaste regioni del mondo).
Esiste una classica argomentazione contro l’attribuzione della responsabilità esclusivamente agli utenti: gli utenti potrebbero essere persone comuni senza grandi disponibilità economiche, o addirittura anonimi, e nessuno sarebbe in grado di pagare effettivamente per un danno catastrofico. Questa argomentazione può essere esagerata: anche se alcuni utenti hanno troppo poche risorse per essere ritenuti responsabili, il cliente medio di uno sviluppatore di IA non lo è, e quindi gli sviluppatori di IA sarebbero comunque incentivati a realizzare prodotti in grado di garantire ai propri utenti che non dovranno affrontare un elevato rischio di responsabilità. Detto questo, rimane comunque un’argomentazione valida e va affrontata. È necessario incentivare qualcuno nella filiera che disponga delle risorse per prestare il livello di attenzione appropriato a tal fine, e sia i distributori sia gli sviluppatori sono bersagli facilmente individuabili che continuano ad avere molta influenza su quanto un modello sia sicuro o insicuro.
La responsabilità dei distributori sembra ragionevole. Una preoccupazione citata comunemente è che non funzionerebbe per i modelli open source, ma la questione sembra gestibile, soprattutto poiché vi è un’alta probabilità che i modelli più potenti siano comunque closed source (e se dovessero rivelarsi open, allora, sebbene la responsabilità dei distributori non si riveli molto utile, non causa nemmeno grandi danni). La responsabilità degli sviluppatori solleva la stessa preoccupazione (sebbene con i modelli open source vi sia un certo ostacolo legato alla necessità di eseguire il fine-tuning di un modello per indurlo a compiere un’azione originariamente non consentita), ma vale la stessa controargomentazione. Come principio generale, imporre una “tassa” sul controllo, e dire in sostanza «puoi creare cose che non controlli, oppure puoi creare cose che controlli, ma se crei cose che controlli, allora il 20 % del controllo deve essere utilizzato per i nostri scopi», sembra una posizione ragionevole da far assumere ai sistemi giuridici.
Un’idea che sembra poco esplorata è quella di attribuire la responsabilità ad altri attori nella filiera, che hanno maggiori garanzie di disporre di ampie risorse. Un’idea molto in linea con il d/acc è quella di attribuire la responsabilità ai proprietari o agli operatori di qualsiasi apparecchiatura di cui un’IA prenda il controllo (ad es. tramite hacking) nel processo di esecuzione di un’azione catastroficamente dannosa. Ciò creerebbe un incentivo molto ampio a impegnarsi a fondo per rendere l’infrastruttura mondiale (soprattutto quella informatica e biologica) il più sicura possibile.
Strategia 2: Pulsante globale di “pausa soft” sull’hardware su scala industriale
Se fossi convinto che abbiamo bisogno di qualcosa di più «muscoloso» delle norme sulla responsabilità civile, opterei per questa soluzione. L’obiettivo sarebbe quello di avere la capacità di ridurre la potenza di calcolo disponibile a livello mondiale di circa il 90-99 % per 1-2 anni in un periodo critico, per guadagnare più tempo affinché l’umanità possa prepararsi. Il valore di 1-2 anni non andrebbe sottovalutato: un anno in «modalità guerra» può facilmente valere cento anni di lavoro in condizioni di compiacimento. Sono stati esplorati modi per implementare una «pausa», incluse proposte concrete come richiedere la registrazione e verificare la posizione dell’hardware.
Un approccio più avanzato consiste nell’utilizzare ingegnosi espedienti crittografici: ad esempio, l’hardware di IA prodotto su scala industriale (ma non quello di consumo) potrebbe essere dotato di un chip hardware fidato che ne consenta il funzionamento solo se riceve 3 firme su 3, una volta alla settimana, dai principali organismi internazionali, di cui almeno uno non affiliato ad apparati militari. Le firme sarebbero indipendenti dai dispositivi (se lo si desiderasse, si potrebbe persino richiedere una prova a conoscenza zero della loro pubblicazione su una blockchain), per cui sarebbe una situazione del tipo «tutto o niente»: non ci sarebbe alcun modo pratico per autorizzare un dispositivo a continuare a funzionare senza autorizzare tutti gli altri.
Sembra che questa soluzione «soddisfi tutti i requisiti» in termini di massimizzazione dei benefici e minimizzazione dei rischi:
- È una capacità utile da avere: se riceviamo segnali di avvertimento che indicano che un’IA quasi superintelligente sta iniziando a compiere azioni che rischiano di causare danni catastrofici, vorremo procedere con la transizione più lentamente.
- Fino a quando non si verificherà un simile momento critico, il semplice fatto di avere la capacità di effettuare una «soft-pause» causerebbe pochi danni agli sviluppatori.
- Concentrandosi sull’hardware su scala industriale e puntando solo al 90-99 % come obiettivo, si eviterebbero alcuni sforzi distopici come l’inserimento di chip spia o interruttori di emergenza nei portatili di consumo, o l’imposizione di misure draconiane ai piccoli paesi contro la loro volontà.
- Concentrarsi sull’hardware sembra una strategia molto robusta rispetto ai cambiamenti tecnologici. Abbiamo osservato, nel corso di diverse generazioni di IA, che la qualità dipende fortemente dalla potenza di calcolo disponibile, soprattutto nelle prime versioni di un nuovo paradigma. Pertanto, ridurre la potenza di calcolo disponibile di 10-100 volte può facilmente fare la differenza tra la vittoria o la sconfitta di un’IA superintelligente fuori controllo in una battaglia serrata contro gli esseri umani che cercano di fermarla.
- Il fastidio intrinseco di doversi collegare a Internet una volta alla settimana per una firma creerebbe una forte pressione contro l’estensione del sistema all’hardware di consumo.
- Ciò potrebbe essere verificato tramite ispezioni casuali, e farlo a livello hardware renderebbe difficile esentare utenti specifici (gli approcci basati sull’imposizione legale dello spegnimento, anziché tecnica, non presentano questa proprietà “tutto o niente”, il che li espone a un rischio molto maggiore di scivolare verso esenzioni per le forze armate ecc.)
La regolamentazione dell’hardware è già presa seriamente in considerazione, sebbene generalmente nell’ambito dei controlli sulle esportazioni, che intrinsecamente si basano sulla filosofia «ci fidiamo della nostra parte, ma non dell’altra». Leopold Aschenbrenner ha notoriamente sostenuto che gli Stati Uniti dovrebbero correre per ottenere un vantaggio decisivo e poi costringere di fatto la Cina a firmare un protocollo che limiti il numero di sistemi che è loro consentito utilizzare. A mio avviso, questo approccio sembra rischioso e potrebbe combinare i difetti delle corse multipolari e della centralizzazione. Se dobbiamo imporre delle limitazioni, mi sembra meglio limitare tutti su un piano di parità e sobbarcarci il difficile compito di cercare concretamente di cooperare per organizzare il tutto, anziché lasciare che una sola parte cerchi di dominare tutte le altre.
Tecnologie d/acc nel rischio legato all’IA
Entrambe queste strategie (la responsabilità civile e il “pulsante di pausa” hardware) presentano delle lacune, ed è chiaro che si tratta solo di soluzioni provvisorie: se al tempo T diventa possibile fare qualcosa su un supercomputer, probabilmente sarà possibile farlo su un portatile al tempo T + 5 anni. Abbiamo quindi bisogno di qualcosa di più stabile per cui guadagnare tempo. Molte tecnologie d/acc sono rilevanti in questo contesto. Possiamo considerare il ruolo delle tecnologie d/acc come segue: se l’IA conquistasse il mondo, come lo farebbe?
- Hackera i nostri computer → difesa informatica
- Crea una super-peste → difesa biologica
- Ci convince (a fidarci di lei o a diffidare gli uni degli altri) → difesa delle informazioni
Come accennato brevemente sopra, le norme sulla responsabilità sono uno stile di regolamentazione naturalmente compatibile con il d/acc, poiché possono motivare in modo molto efficiente tutto il mondo ad adottare queste difese e a prenderle sul serio. Di recente, Taiwan ha sperimentato la responsabilità per la pubblicità ingannevole, il che può essere visto come un esempio di come utilizzare la responsabilità per incoraggiare la difesa delle informazioni. Non dovremmo essere troppo entusiasti di applicare la responsabilità ovunque e dovremmo ricordare i vantaggi della cara e vecchia libertà nel consentire al cittadino comune di partecipare all’innovazione senza il timore di cause legali; tuttavia, laddove desideriamo una spinta più forte verso la sicurezza, la responsabilità può rivelarsi piuttosto flessibile ed efficace.
Il ruolo delle criptovalute nel d/acc
Gran parte del d/acc va ben oltre i tipici argomenti legati alla blockchain: la biosicurezza, le interfacce neurali (BCI) e gli strumenti per il discorso collaborativo sembrano molto lontani dalle cose di cui normalmente parla chi si occupa di criptovalute. Tuttavia, ritengo che ci siano alcuni legami importanti tra le criptovalute e il d/acc, in particolare:
- Il d/acc è un’estensione dei valori di base delle criptovalute (decentralizzazione, resistenza alla censura, economia e società globali aperte) ad altri settori tecnologici.
- Poiché gli utenti delle criptovalute sono per natura dei pionieri e vi è un allineamento di valori, le comunità crypto sono i naturali primi utilizzatori della tecnologia d/acc. La forte enfasi sulla comunità (sia online che offline, ad es. eventi e pop-up) e il fatto che queste comunità facciano effettivamente cose con un’alta posta in gioco invece di limitarsi a parlare tra loro, rendono le comunità crypto degli incubatori e dei banchi di prova particolarmente attraenti per le tecnologie d/acc che operano fondamentalmente sui gruppi anziché sugli individui (ad es. gran parte della difesa delle informazioni e della biodifesa). Le persone nel mondo crypto, semplicemente, fanno le cose insieme.
- Molte tecnologie crypto possono essere impiegate nelle aree tematiche del d/acc: blockchain per costruire infrastrutture finanziarie, di governance e dei social media più robuste e decentralizzate, prove a conoscenza zero per proteggere la privacy, ecc. Oggi, molti dei più grandi mercati delle previsioni sono basati su blockchain e stanno gradualmente diventando più sofisticati, decentralizzati e democratici.
- Esistono inoltre opportunità reciprocamente vantaggiose di collaborare su tecnologie adiacenti a quelle crypto che si rivelano molto utili ai progetti del settore, ma che sono anche fondamentali per raggiungere gli obiettivi del d/acc: verifica formale, software informatico e sicurezza dell’hardware, oltre a tecnologie di governance robuste in senso antagonistico. Questi elementi rendono la blockchain di Ethereum, i wallet e le DAO più sicuri e robusti, consentendo inoltre di raggiungere importanti obiettivi per la difesa della civiltà, come la riduzione della nostra vulnerabilità agli attacchi informatici, compresi quelli potenzialmente provenienti da un’IA superintelligente.
Oltre a queste intersezioni dirette, esiste anche un altro fondamentale punto di interesse condiviso: i meccanismi di finanziamento.
d/acc e il finanziamento dei beni pubblici
Uno dei miei interessi costanti è ideare meccanismi migliori per finanziare i beni pubblici: progetti di valore per gruppi molto ampi di persone, ma che non hanno un modello di business naturalmente accessibile. I miei lavori precedenti al riguardo includono i contributi al finanziamento quadratico e al suo utilizzo in Gitcoin Grants, al retro PGF e, più recentemente, al deep funding.
Molte persone sono scettiche riguardo al concetto di beni pubblici. Lo scetticismo deriva generalmente da due fonti:
- Il fatto che i beni pubblici siano stati storicamente utilizzati come giustificazione per una pianificazione centrale autoritaria e per l’intervento statale nella società e nell’economia.
- Una percezione generale che il finanziamento dei beni pubblici manchi di rigore e sia guidato dal pregiudizio della desiderabilità sociale – ciò che suona bene, piuttosto che ciò che è effettivamente valido – e favorisca gli addetti ai lavori capaci di destreggiarsi nel gioco sociale.
Queste sono critiche importanti e valide. Tuttavia, ritengo che un forte finanziamento decentralizzato dei beni pubblici sia essenziale per una visione d/acc, poiché un obiettivo chiave del d/acc (ridurre al minimo i punti di controllo centralizzati) ostacola intrinsecamente molti modelli di business tradizionali. È possibile costruire imprese di successo basate sull’open source – diversi beneficiari di Balvi lo stanno facendo – ma in alcune situazioni è talmente difficile che progetti importanti necessitano di un sostegno continuo e aggiuntivo. Pertanto, dobbiamo fare la cosa difficile e capire come gestire il finanziamento dei beni pubblici in modo da rispondere a entrambe le suddette critiche.
La soluzione al primo problema è fondamentalmente la neutralità credibile e la decentralizzazione. La pianificazione centrale è problematica perché conferisce il controllo a élite che potrebbero abusarne e perché spesso si adatta eccessivamente alla situazione attuale e diventa sempre meno efficace col passare del tempo. Il finanziamento quadratico e meccanismi simili miravano proprio a finanziare i beni pubblici in modo quanto più credibilmente neutrale e (dal punto di vista strutturale e politico) decentralizzato possibile.
Il secondo problema è più complesso. Con il finanziamento quadratico, una critica comune è che diventa rapidamente una gara di popolarità, costringendo i promotori dei progetti a dedicare molti sforzi alle campagne pubbliche. Inoltre, i progetti che sono «sotto gli occhi di tutti» (ad es. le applicazioni per gli utenti finali) ottengono finanziamenti, mentre i progetti che rimangono più in secondo piano (l’archetipo della «dipendenza gestita da un tizio nel Nebraska») non ricevono alcun finanziamento. Il finanziamento retrospettivo di Optimism si affida a un numero più ristretto di titolari di badge esperti; in questo caso, gli effetti della gara di popolarità sono attenuati, ma gli effetti sociali derivanti dall’avere stretti legami personali con i titolari di badge sono amplificati.
Deep funding è il mio ultimo tentativo di risolvere questo problema. Il Deep funding presenta due innovazioni principali:
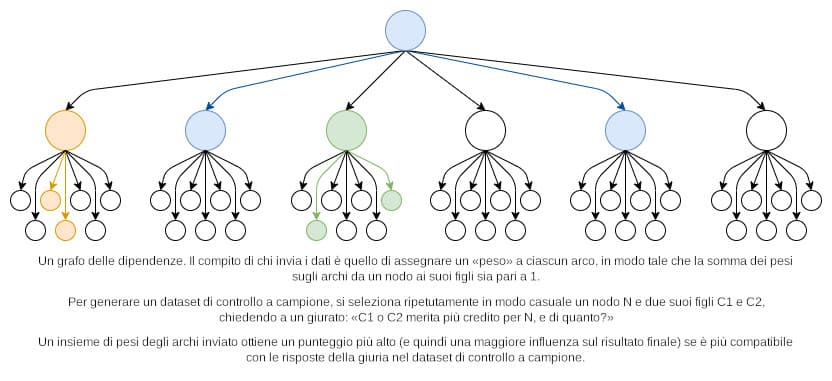
- Il grafo delle dipendenze. Invece di porre a ciascun giurato una domanda globale («qual è il valore del progetto A per l’umanità?»), poniamo una domanda locale («il progetto A o il progetto B è più prezioso per il risultato C? E di quanto?»). È risaputo che gli esseri umani non se la cavano bene con le domande globali: in un famoso studio, alla domanda su quanto denaro sarebbero stati disposti a pagare per salvare N uccelli, gli intervistati risposero circa 80 dollari per N=2 000, N=20 000 e N=200 000. Le domande locali sono molto più trattabili. Combiniamo quindi le risposte locali in una risposta globale mantenendo un “grafo delle dipendenze”: per ogni progetto, quali altri progetti hanno contribuito al suo successo, e in che misura?
- L’IA come giudizio umano distillato. A ciascun giurato viene assegnato solo un piccolo campione casuale di tutte le domande. Vi è una competizione aperta attraverso la quale chiunque può presentare modelli di IA che tentino di completare in modo efficiente tutti gli archi del grafo. La risposta finale è la somma ponderata dei modelli che risulta più compatibile con le risposte della giuria. Vedi qui per un esempio di codice. Questo approccio consente al meccanismo di scalare fino a dimensioni molto grandi, richiedendo alla giuria di inviare solo un numero ridotto di “bit” di informazione. Ciò riduce le possibilità di corruzione e garantisce che ogni bit sia di alta qualità: i giurati possono permettersi di riflettere a lungo su ciascuna domanda, invece di cliccare frettolosamente su centinaia di esse. Utilizzando una competizione aperta tra IA, riduciamo il bias derivante da un singolo processo di addestramento e gestione dell’IA. Il mercato aperto delle IA come motore, gli esseri umani come volante.
Ma il deep funding è solo l’ultimo esempio; ci sono state altre idee per meccanismi di finanziamento dei beni pubblici in passato, e ce ne saranno molte altre in futuro. allo.expert fa un ottimo lavoro nel catalogarle. L’obiettivo di fondo è creare uno strumento sociale in grado di finanziare i beni pubblici con un livello di accuratezza, equità e libero accesso che si avvicini almeno al modo in cui i mercati finanziano i beni privati. Non deve essere perfetto; dopotutto, anche i mercati sono ben lontani dalla perfezione. Ma dovrebbe essere abbastanza efficace da far sì che gli sviluppatori che lavorano su progetti open-source di altissima qualità, a beneficio di tutti, possano permettersi di continuare a farlo senza sentire il bisogno di scendere a compromessi inaccettabili.
Oggi, i progetti di punta nella maggior parte dei settori del d/acc — vaccini, interfacce neurali, “interfacce neurali al limite” come i sensori mioelettrici da polso e il tracciamento oculare, i farmaci anti-invecchiamento, l’hardware, ecc. — sono proprietari. Ciò comporta enormi svantaggi in termini di fiducia del pubblico, come abbiamo già visto in molti dei settori sopra citati. Inoltre, sposta l’attenzione verso le dinamiche competitive (“IL NOSTRO TEAM deve conquistare questo settore cruciale!”), allontanandola dalla competizione più ampia: assicurarsi che queste tecnologie arrivino abbastanza in fretta da poterci proteggere in un mondo in cui l’IA ha raggiunto la superintelligenza. Per questi motivi, un solido finanziamento dei beni pubblici può essere un potente stimolo per l’apertura e la libertà. Questo è un altro modo in cui la comunità crypto può aiutare il d/acc: dedicando un impegno serio all’esplorazione di questi meccanismi di finanziamento e facendoli funzionare bene nel proprio contesto, preparandoli per un’adozione molto più ampia a favore della scienza e della tecnologia open-source in generale.
Il futuro
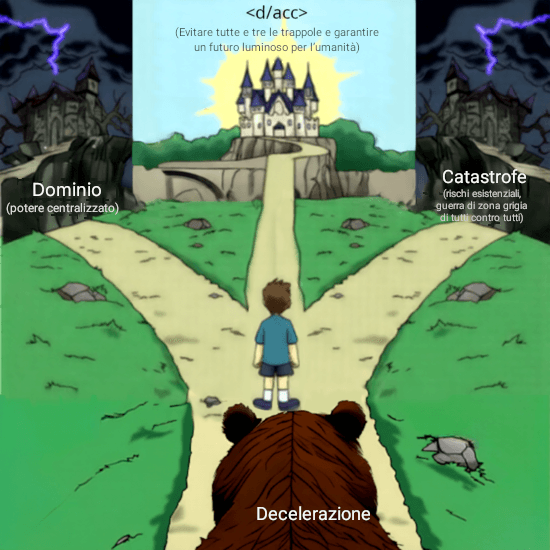
I prossimi decenni porteranno con sé sfide importanti. Ci sono due sfide, in particolare, a cui ho pensato ultimamente:
- Nuove e potenti ondate tecnologiche, in particolare l’IA forte, stanno arrivando rapidamente, e queste tecnologie comportano importanti insidie che dobbiamo evitare. Potrebbero volerci cinque anni prima che arrivi la «superintelligenza artificiale», oppure cinquanta. In ogni caso, non è detto che l’esito predefinito sia automaticamente positivo e, come descritto in questo post e in quello precedente, ci sono molteplici insidie da evitare.
- Il mondo sta diventando meno cooperativo. Molti attori potenti che in passato sembravano agire, almeno a volte, secondo principi nobili (cosmopolitismo, libertà, umanità comune… e l’elenco potrebbe continuare) ora perseguono in modo più aperto e aggressivo il proprio interesse personale o tribale.
Tuttavia, ciascuna di queste sfide presenta un risvolto positivo. Innanzitutto, ora disponiamo di strumenti molto potenti per portare a termine più rapidamente il lavoro che ci resta da fare:
- L’IA odierna e del prossimo futuro può essere utilizzata per sviluppare altre tecnologie e può fungere da componente nella governance (come nel deep funding o nell’info finance). È inoltre molto rilevante per la BCI, che a sua volta può fornire ulteriori incrementi di produttività.
- Il coordinamento su vasta scala è ora possibile in proporzioni molto maggiori rispetto al passato. Internet e i social media hanno ampliato la portata del coordinamento, la finanza globale (comprese le criptovalute) ne ha accresciuto il potere, e ora gli strumenti per la difesa delle informazioni e per la collaborazione possono migliorarne la qualità; forse presto anche la BCI, nella sua forma «da uomo a computer a uomo», ne aumenterà la profondità.
- La verifica formale, il sandboxing (browser web, Docker, Qubes, GrapheneOS e molto altro), i moduli hardware sicuri e altre tecnologie stanno migliorando al punto da rendere possibile una sicurezza informatica di gran lunga superiore.
- Scrivere qualsiasi tipo di software è notevolmente più facile rispetto a due anni fa.
- La recente ricerca di base volta a comprendere il funzionamento dei virus, in particolare la semplice consapevolezza che la forma di trasmissione più importante da cui difendersi è quella per via aerea, sta indicando un percorso molto più chiaro su come migliorare la difesa biologica.
- I recenti progressi nel campo delle biotecnologie (ad es. CRISPR, i progressi nel bio-imaging) stanno rendendo ogni tipo di biotecnologia – che sia per la difesa, per la longevità, per la super-felicità, per esplorare molteplici nuove ipotesi biologiche, o semplicemente per fare cose davvero fantastiche – molto più accessibile.
- I progressi nell’informatica e nelle biotecnologie stanno rendendo disponibili strumenti di biologia sintetica che permettono di adattare, monitorare e migliorare la propria salute. Le tecnologie di difesa informatica, come la crittografia, rendono la dimensione personalizzata di tutto ciò molto più fattibile.
In secondo luogo, ora che molti principi a noi cari non sono più appannaggio di pochi segmenti specifici della vecchia guardia, possono essere rivendicati da un’ampia coalizione a cui chiunque nel mondo è invitato a unirsi. Questo è probabilmente il più grande vantaggio dei recenti «riallineamenti» politici a livello globale, un vantaggio che vale la pena sfruttare. Il mondo delle criptovalute ha già fatto un ottimo lavoro nel trarne vantaggio e nell’ottenere un’attrattiva globale; il d/acc può fare lo stesso.
L’accesso agli strumenti significa che siamo in grado di adattare e migliorare la nostra biologia e i nostri ambienti, e la componente di “difesa” del d/acc implica che possiamo farlo senza violare la libertà altrui di fare altrettanto. I principi pluralisti liberali implicano che possiamo avere una grande diversità nel modo in cui ciò viene realizzato, e il nostro impegno verso obiettivi comuni per l’umanità significa che deve essere portato a termine.
Noi esseri umani continuiamo a essere la stella più brillante. Il compito che ci attende, costruire un XXI secolo ancora più luminoso che preservi la sopravvivenza, la libertà e l’autodeterminazione umana mentre ci dirigiamo verso le stelle, è impegnativo. Ma sono fiducioso che saremo all’altezza.